Kategorie: Aktuell

  • Der Egress-Sumpf

    Der Egress-Sumpf

    Warum Website-Sicherheit nicht an der eigenen Firewall endet

    Hand aufs Herz: Wenn Sie eine Website betreiben, denken Sie bei Sicherheit wahrscheinlich zuerst an die eigene Seite. Also an WordPress-Updates, sichere Passwörter, Zwei-Faktor-Authentifizierung, Backups, SSL-Zertifikate und vielleicht noch eine Web Application Firewall.

    Das ist richtig. Und wichtig.

    Aber es ist nur die eine Hälfte der Geschichte.

    Denn viele Angriffe auf Websites entstehen nicht irgendwo im „dunklen Hacker-Keller“. Sie kommen auch nicht ausschließlich aus offensichtlich zwielichtigen Netzen. Ein erheblicher Teil des schädlichen Traffics entsteht heute in ganz normalen Rechenzentren, auf gekaperten Cloud-Instanzen, schlecht gewarteten Servern oder kompromittierten Webspaces.

    Genau darum geht es in Episode 163 des goneo Webmacher Podcasts: um den „Egress-Sumpf“.

    Also um ausgehenden Datenverkehr, der von infizierten oder missbrauchten Systemen ins Netz geblasen wird. Um Bots, Scanner, DDoS-Wellen und die Frage, warum das offene Web unter Druck gerät, wenn Infrastrukturbetreiber nur auf eingehende Angriffe schauen, aber den schädlichen Ausgangsverkehr aus ihren Netzen laufen lassen.

    Ingress und Egress: zwei Seiten derselben Leitung

    Fangen wir mit zwei Begriffen an, die für Website-Betreiber schnell wichtig werden:

    Ingress ist der eingehende Datenverkehr. Also alles, was bei Ihrer Website ankommt: echte Besucherinnen und Besucher, Suchmaschinen-Crawler, API-Anfragen, aber eben auch Bots, die Ihr Login-Formular testen oder nach alten Plugin-Dateien suchen.

    Egress ist der ausgehende Datenverkehr. Also alles, was einen Server verlässt und ins Internet geschickt wird.

    Für die eigene Website schauen viele zuerst auf Ingress. Das ist nachvollziehbar: Wenn tausende Bots pro Minute versuchen, wp-login.php aufzurufen, sieht man das in den Logs. Wenn Kontaktformulare zugespammt werden, fällt es auf. Wenn ein Plugin angegriffen wird, landet der Druck direkt auf dem eigenen Webprojekt.

    Die unbequemere Frage lautet aber: Woher kommt dieser Traffic eigentlich?

    Denn jedes Paket, das bei Ihrer Website ankommt, wurde irgendwo erzeugt. Auf einem realen Gerät. In einem realen Netz. Mit echtem Strom, echter Bandbreite und echter Infrastruktur.

    Das Cocooning-Dilemma

    Viele Website-Betreiber reagieren auf Angriffe mit immer mehr Schutzschichten. Das ist verständlich. Man aktualisiert das CMS, setzt Sicherheits-Plugins ein, aktiviert zusätzliche Prüfungen, blockiert IP-Adressen, härtet Formulare ab und baut immer neue Verteidigungslinien auf.

    Im Podcast nennen wir das „Cocooning“: Die eigene Website wird in immer dickere Schichten aus Watte, Kunststoff und Panzerstahl eingewickelt.

    Das Problem: Diese Strategie skaliert nur begrenzt.

    Der Verteidiger muss sehr viel richtig machen. Und zwar dauerhaft. Ein vergessenes Plugin, ein alter Benutzeraccount, eine nicht aktivierte Zwei-Faktor-Authentifizierung oder ein unsicheres Backup können reichen, um eine Schwachstelle zu öffnen.

    Der Angreifer dagegen automatisiert. Scanner suchen nach bekannten Lücken, Skripte testen Passwörter, Botnetze verteilen Anfragen weltweit. Wenn eine Schwachstelle bekannt wird, beginnt oft sehr schnell die Suche nach verwundbaren Systemen.

    Das ist die Asymmetrie: Für Betreiber kleiner Websites ist Sicherheit tägliche Sorgfalt. Für Angreifer ist sie Massengeschäft.

    Warum gekaperte Server so attraktiv sind

    Ein einzelner kompromittierter Server in einem Rechenzentrum ist für Angreifer wertvoller als viele schwache Heimgeräte. Der Grund ist simpel: Bandbreite.

    Ein normaler Internetanschluss zu Hause hat vielleicht 50 oder 100 Mbit/s Upload. Eine Cloud-Instanz oder ein dedizierter Server in einem Rechenzentrum kann dagegen an sehr viel leistungsfähigere Netze angebunden sein. Wenn so ein System missbraucht wird, erzeugt es erheblich mehr Angriffsleistung.

    Genau deshalb ist Egress so wichtig.

    Wenn ein Server plötzlich tausende fremde IP-Adressen scannt, massenhaft Login-Versuche ausführt oder an DDoS-Angriffen beteiligt ist, dann ist das nicht nur ein Problem des Zielsystems. Es ist auch ein Problem des Netzes, aus dem dieser Traffic herausläuft.

    Oder anders gesagt: Website-Sicherheit endet nicht an der eigenen Firewall. Sie beginnt auch bei verantwortungsvoll betriebener Infrastruktur.

    Netzneutralität ist kein Schutzschild für Zombieserver

    Ein Argument taucht in der Debatte immer wieder auf: Netzneutralität.

    Das Prinzip ist wichtig. Es schützt das offene Internet davor, dass Anbieter bestimmte Dienste willkürlich bevorzugen oder ausbremsen. Ohne diese Offenheit hätte sich das Web nie so frei entwickeln können. Neue Ideen konnten starten, ohne erst bei jedem Netzbetreiber um Erlaubnis zu fragen.

    Aber Netzneutralität bedeutet nicht, dass Betreiber schädlichen Traffic einfach laufen lassen müssen.

    Die EU-Regeln zur Netzneutralität enthalten ausdrücklich Ausnahmen für Maßnahmen, die der Integrität und Sicherheit von Netzen, Diensten und Endgeräten dienen. Wenn ein kompromittierter Server mit hoher Geschwindigkeit andere Systeme scannt oder angreift, ist das keine legitime Innovation, die geschützt werden muss. Es ist Missbrauch.

    Netzneutralität soll Menschen und Dienste vor Willkür schützen. Sie war nie dafür gedacht, gekaperte Server zu privilegieren.

    Wie man Egress filtert, ohne Inhalte mitzulesen

    Die gute Nachricht: Es braucht keine Überwachungs-Dystopie, um schädlichen Egress zu erkennen.

    Viele Muster lassen sich über Metadaten und Statistik erfassen. Wenn ein Webserver normal arbeitet, beantwortet er Anfragen. Wenn derselbe Server plötzlich in kurzer Zeit zehntausende fremde Ziele auf bestimmten Ports anklopft, sieht das anders aus.

    Dafür muss niemand den Inhalt einer E-Mail oder einer Website lesen. Es reicht oft, Flussdaten zu betrachten: Welche Quelle spricht mit welchen Zielen? Wie häufig? Über welche Ports? Mit welchem Verbindungsverhalten?

    Moderne Netzwerktechnik kann auffällige Muster erkennen und begrenzen. Maßnahmen wie BGP Flowspec, eBPF-Filter oder einfache Port-25-Regeln gegen unkontrollierten Mailversand können helfen, Angriffe auszubremsen, ohne legitime Nutzung pauschal zu blockieren.

    Das Ziel ist nicht: Alles abschalten.

    Das Ziel ist: Den schädlichen Teil isolieren, bremsen oder unter Quarantäne stellen, bevor aus einem kompromittierten System ein Teil eines Botnetzes wird.

    Was das für kleine Website-Betreiber bedeutet

    Jetzt könnte man sagen: „Das ist doch ein Problem für Netzbetreiber, nicht für mich.“

    Teilweise stimmt das. Rechenzentren, Cloud-Plattformen und Hosting-Anbieter tragen Verantwortung für ihre Infrastruktur. Sie sollten Missbrauch erkennen, Abuse-Meldungen ernst nehmen und ausgehende Angriffe nicht als unvermeidbares Hintergrundrauschen behandeln.

    Aber auch kleine Website-Betreiber können sehr viel tun.

    Denn viele Angriffe leben davon, dass Systeme unnötig angreifbar bleiben. Alte Plugins, vergessene Themes, Testnutzer, schwache Passwörter und lokale Backups im Webspace sind klassische Einfallstore.

    Sie müssen dafür kein Sicherheitsstudium absolvieren. Oft reichen konsequente Basics.

    Die 5-Punkte-Formel für mehr Sicherheit im Web-Alltag

    1. Nutzen Sie Passkeys oder Zwei-Faktor-Authentifizierung

    Ein Passwort allein ist heute zu wenig. Aktivieren Sie 2FA oder Passkeys überall dort, wo es möglich ist: im Hosting-Kundencenter, im CMS, bei E-Mail-Konten und bei wichtigen Administrationszugängen.

    Damit werden einfache Brute-Force-Angriffe deutlich unattraktiver.

    2. Entfernen Sie unnötige Plugins, Themes und alte Accounts

    Alles, was installiert ist, kann potenziell zur Angriffsfläche werden. Auch deaktivierte Plugins oder vergessene Themes verdienen Aufmerksamkeit.

    Prüfen Sie regelmäßig:

    • Welche Erweiterungen werden wirklich genutzt?
    • Welche Accounts sind noch aktiv?
    • Gibt es alte Testzugänge von Agenturen, Praktikanten oder früheren Mitarbeitenden?
    • Sind alle Komponenten aktuell?

    Weniger Ballast bedeutet weniger Risiko.

    3. Prüfen Sie SPF, DKIM und DMARC

    E-Mail-Sicherheit gehört zur Website-Sicherheit dazu. Mit SPF, DKIM und DMARC erschweren Sie es Angreifern, Mails im Namen Ihrer Domain zu fälschen.

    Das ist kein Hexenwerk, sondern solides DNS-Handwerk. Gerade für Unternehmen, Vereine und Selbstständige ist es wichtig, dass die eigene Domain nicht für Phishing oder Spam missbraucht werden kann.

    4. Trennen Sie Backups vom Webspace

    Ein Backup, das im selben Webspace liegt wie die Website, ist im Ernstfall oft kein richtiges Backup. Wenn ein Angreifer Zugriff auf den Webspace bekommt, kann er auch lokale Sicherungen löschen, verändern oder verschlüsseln.

    Besser sind getrennt gespeicherte Backups auf Hoster-Ebene oder externe Sicherungen, die nicht direkt aus der Website heraus erreichbar sind.

    5. Machen Sie heute einen 5-Minuten-Check

    Wenn Sie nur eine Sache aus diesem Beitrag mitnehmen, dann diese:

    Loggen Sie sich heute kurz in Ihr CMS ein. Aktivieren Sie automatische Sicherheitsupdates, löschen Sie alte Benutzerkonten und entfernen Sie Erweiterungen, die Sie nicht mehr benötigen.

    Das dauert oft nur wenige Minuten, reduziert aber sofort die Angriffsfläche.

    Was wir ausgelassen haben

    In der Episode geht es bewusst nicht um eine vollständige technische Anleitung für Rechenzentrumsbetreiber. Themen wie konkrete Flowspec-Regeln, Abuse-Automatisierung, forensische Logauswertung oder rechtliche Detailfragen rund um NIS2 würden jeweils eigene Folgen füllen.

    Auch die politische Debatte bleibt nur angerissen. Natürlich gibt es große Unterschiede zwischen Access-Providern, Hosting-Anbietern, Cloud-Plattformen, Content Delivery Networks und klassischen Rechenzentrumsbetreibern. Nicht jede Infrastrukturrolle hat dieselben Möglichkeiten oder Pflichten.

    Außerdem haben wir bewusst nicht jeden Sicherheitsstandard im Detail erklärt. SPF, DKIM, DMARC, Passkeys, 2FA, Backups und CMS-Updates sind hier als praktische Einstiegspunkte gedacht. Sie ersetzen kein umfassendes Sicherheitskonzept, aber sie bringen kleine und mittlere Webprojekte sehr viel weiter als blinder Aktionismus.

    Wo landen wir?

    Wir landen bei einer einfachen, aber wichtigen Erkenntnis:

    Das offene Web bleibt wertvoll. Gerade weil eigene Domains, eigene Websites und eigene Newsletter wieder an Bedeutung gewinnen. Aber dieses Web braucht bessere Hygiene auf allen Ebenen.

    Website-Betreiber sollten ihre Systeme aktuell halten, Zugangsdaten absichern und Backups sauber trennen. Hosting-Anbieter und Rechenzentren sollten ausgehenden Missbrauch ernster nehmen. Und die Debatte über Netzneutralität sollte nicht als Ausrede missbraucht werden, um offensichtlich schädlichen Traffic weiterlaufen zu lassen.

    Für goneo ist genau das der Kern: Technik soll nutzbar, sicher und bezahlbar bleiben. Nicht als Juristenprojekt, sondern als verlässlicher Betriebsschritt. Mit Servern in Deutschland, klaren Strukturen, Datenschutz im Blick und einer Infrastruktur, die kleinen Webprojekten den Rücken freihält.

    Die Zukunft des Webs gehört nicht den Botnetzen. Sie gehört Menschen, die ihre digitale Basis selbst in der Hand behalten wollen.

    Skript der Episode

    goneo Webmacher Podcast – Episode 163

    Titel: Der Egress-Sumpf-Fall: Wie du als Small Web Betreiber Compliance bequem machst, wenn das Netz an der Wurzel brennt

    Sprecher: Markus, Solo

    00:00 bis 03:00: Cold Open, Rückblick auf Folge 162 und Housekeeping

    Hallo und herzlich willkommen zu Folge 163 vom goneo Webmacher Podcast. Ich bin Markus. Schön, dass du wieder dabei bist.

    Letzte Woche in Folge 162 haben wir über die „Vulnpocalypse“ gesprochen. Also über dieses leicht irre Szenario, dass künstliche Intelligenz heute Sicherheitslücken im Code schneller findet, als Menschen sie überhaupt patchen können.

    Bevor wir dieses Thema heute an einer ganz entscheidenden Stelle weiterspinnen, erst mal ein kurzes Housekeeping. Denn ihr habt euch gemeldet.

    Auf unserer Mastodon-Instanz unter social.goneo.de kam ein richtig guter Kommentar rein. Ein Hörer schrieb uns: „Gut, dass ihr die widerlegte Exponential Time Hypothesis nicht gleich zu Rissen im Fundament der Verschlüsselung aufgeblasen habt. Gibt es dazu ein Update in einer späteren Folge, sobald die Fachleute die Beweise geprüft haben?“

    Erst mal: Vielen Dank für die Blumen! Und ja, das verspreche ich dir hiermit fest. Sobald die Mathematiker und Kryptografen die Paper wirklich durchgekaut haben, holen wir das Thema wieder auf den Tisch.

    Weißt du, warum mir dieser Kommentar so aus der Seele spricht? Weil er genau unseren Stil hier trifft. In der Tech-Welt wird jede Woche eine neue Sau durchs Dorf getrieben. Jedes zweite Paper wird auf YouTube oder X sofort zum Weltuntergang erklärt. „Das Ende von RSA!“, „Alle Passwörter sind morgen tot!“.

    Na ja. Wenn man wie ich seit Ende der Achtzigerjahre in den Medien und seit dem Jahr 2000 tief in der Internet-Infrastruktur steckt, wird man da irgendwann entspannter. Man lernt, zwischen echtem Feuer und künstlichem Nebel zu unterscheiden.

    Aber an einer anderen Stelle im Netz haben wir gerade keinen künstlichen Nebel. Da brennt es wirklich. Nur schaut fast jeder in die falsche Richtung.

    Stell dir mal ganz kurz deinen eigenen Alltag vor. Du hast eine kleine Agentur. Oder du bist Freelancer. Oder du führst einen soliden Handwerksbetrieb mit zwanzig Leuten. Du machst deine Hausaufgaben. Etwa 72 Prozent der kleinen Unternehmen verwalten ihr Hosting heute selbst, und fast zwei Drittel haben ihre Website auch selbst aufgebaut.

    Du hältst dein WordPress oder dein Joomla aktuell. Du installierst brav deine Sicherheits-Updates. Du schaltest vielleicht noch eine Web Application Firewall davor. Und gestern hast du noch das Google reCAPTCHA rausgeworfen und gegen eine datensparsame Lösung wie ALTCHA getauscht.

    Du denkst: „Super, mein Laden ist dicht.“

    Und dann schaust du morgens in deine Server-Logs. Und was siehst du? Tausende abgewehrte Zugriffe pro Minute. Irgendwelche Bots aus aller Welt hämmern im Sekundentakt auf deine wp-login.php. Sie probieren Passwortlisten durch. Sie suchen nach alten Plugin-Dateien von 2019. Sie fluten dein Kontaktformular mit Müll.

    Du fragst dich: Warum hört das eigentlich nie auf?

    03:00 bis 08:30: Das Cocooning-Dilemma und die 22-Sekunden-Kette

    Ich habe mir darüber in den letzten Tagen echt den Kopf zerbrochen. Meine Position dazu ist ziemlich klar: Wir fordern heute überall maximalen Schutz für Websites. Wir betreiben extremes „Cocooning“. Jeder Webmaster wickelt seine Anwendung in immer dickere Schichten aus Watte und Panzerstahl ein.

    Versteh mich nicht falsch. Schutz ist wichtig. Aber warum redet eigentlich kaum jemand über die andere Seite der Leitung?

    Diese Angriffe fallen ja nicht vom Himmel. Das ist keine kosmische Strahlung. Irgendwo auf dieser Welt stehen physische Server in echten 19-Zoll-Racks. Die verbrauchen echten Strom. Die hängen an echten Glasfaserkabeln und Internetknoten. Und irgendjemand leitet deren Datenpakete zu dir weiter.

    Das Grundproblem dahinter ist eine brutale Asymmetrie. Du als Verteidiger musst hundert Prozent deiner Einfallstore absichern. Vierundzwanzig Stunden am Tag, sieben Tage die Woche. Wenn du einmal blinzelst und ein Update vergisst, bist du fällig.

    Der Angreifer auf der anderen Seite? Der hat fast null Aufwand. Der drückt auf einen Knopf und erzeugt weltweit automatisierte Last. Solange seine Kosten-Nutzen-Rechnung aufgeht und ihm niemand den Stecker zieht, ist dieses „Cocooning“ ein endloses Wettrüsten.

    Lass uns mal unter die Motorhaube schauen. Wie läuft so eine Angriffskette im echten Web heute eigentlich ab?

    Nehmen wir mal ein ganz plastisches Beispiel. Stell dir vor, heute Mittag um zwölf Uhr wird eine kritische Sicherheitslücke in einem verbreiteten Shop- oder Formular-Plugin veröffentlicht. Die Entwickler stellen brav ein Update bereit.

    Weißt du, wie viel Zeit dir im Schnitt bleibt, bis die ersten vollautomatischen Scanner genau diese Lücke bei dir suchen?

    Laut aktuellen Threat-Intelligence-Daten sind es im Median genau fünf Stunden. Fünf Stunden! Wenn du um zwölf Uhr in einem Kundentermin sitzt und erst abends um sechs deine Mails checkst, klopfen die Bots schon längst an deine Tür.

    Und jetzt gehen wir mal den Schritt weiter. Nehmen wir an, auf irgendeinem schlecht gewarteten Server da draußen ist das Update nicht gelaufen. Der Scanner findet die Lücke. Er lädt vollautomatisch eine winzige Datei hoch, eine sogenannte Webshell. Das ist quasi ein digitaler Dietrich, eine Hintertür im System.

    Wie lange dauert es jetzt, bis ein Mensch vor dem Bildschirm sitzt und sagt: „Oh, ich habe einen Server gehackt“?

    Gar nicht. Denn die Sicherheitsforscher von Mandiant haben das mal gemessen. Vom Moment der Infektion bis zur vollautomatischen Übergabe oder dem Weiterverkauf an ein Botnetz vergehen im Schnitt 22 Sekunden.

    Lass dir diese Zahl mal auf der Zunge zergehen. Zweiundzwanzig Sekunden! In der Zeit hast du dir noch nicht mal einen Kaffee aus der Maschine gezogen. Da hat das erste Skript die Tür aufgetreten, den Schlüssel an den nächsten Kriminellen verkauft, und das nächste Skript richtet sich schon häuslich auf der Festplatte ein.

    Und was macht der Angreifer dann mit diesem eroberten Server?

    Meistens verschlüsselt er ihn gar nicht sofort. Er will ja nicht auffallen. Stattdessen macht er den Server zum stillen Komplizen. Viele dieser infizierten Maschinen bleiben 100 bis 180 Tage völlig unbemerkt in Botnetzen aktiv. Ein halbes Jahr lang!

    Tagsüber liefert der Server ganz brav die Website des nichtsahnenden Besitzers aus. Und nachts oder permanent im Hintergrund feuert genau dieser Server Millionen neue Angriffe auf andere Websites im Netz ab.

    08:30 bis 13:30: Die Egress-Zahlen und der Mythos vom dunklen Hacker-Keller

    Wenn wir über solche Angriffe reden, müssen wir einen wichtigen Fachbegriff klären. Nämlich den Unterschied zwischen „Ingress“ und „Egress“.

    Ingress ist der Datenverkehr, der bei dir reinkommt. Also die Besucher auf deiner Seite und eben auch die Bots, die an deiner Firewall rütteln.

    Egress ist der ausgehende Verkehr. Also alles, was einen Server verlässt und ins Internet hinausgeschickt wird.

    Deshalb ist ein Blick in die aktuellen Berichte der großen Netzwerkbetreiber und Sicherheitsfirmen so spannend. Also Daten von Cloudflare, Imperva, Nokia Deepfield und dem BSI. Ich wollte einfach wissen: Wie viel von dem gesamten Datenverkehr im Internet ist eigentlich heute bösartiger Egress?

    Halte dich fest. Inzwischen stammt mehr als die Hälfte des gesamten weltweiten Web-Traffics überhaupt nicht mehr von Menschen. 51 bis 53 Prozent aller Anfragen im Web werden von Bots erzeugt.

    Okay, dazu gehören auch gute Bots. Suchmaschinen-Crawler oder Monitoring-Dienste.

    Aber 37 bis 40 Prozent des gesamten weltweiten Web-Traffics entfallen allein auf bösartige Bots. Auf sogenannte Bad Bots. Das sind Scraper, Passwort-Knacker, Schwachstellen-Scanner und DDoS-Armeen. Große Netzwerke wie Cloudflare blockieren inzwischen pro Quartal über 300 Petabyte an solchem schädlichen Traffic.

    Überleg dir mal diese Dimension: Mehr als ein Drittel der weltweiten Internet-Kapazität wird schlicht dafür verbrannt, digitalen Müll von A nach B zu schaufeln.

    Und jetzt fragst du dich natürlich: Wo stehen diese Maschinen?

    Wenn man im Fernsehen einen Bericht über Cybercrime sieht, zeigen die immer irgendwelche Typen mit Kapuzenpulli in dunklen Kellern. Und politisch denken wir sofort an Staaten wie Russland, Nordkorea, China oder den Iran.

    Klar, diese staatlichen oder staatlich geduldeten Rückzugsorte gibt es. In Russland gilt für Ransomware-Gruppen wie LockBit oder BlackCat oft das ungeschriebene Gesetz: Solange ihr nur im Westen angreift und im eigenen Land niemanden ärgert, lässt euch die Justiz in Ruhe. In Nordkorea sitzt mit der Lazarus-Gruppe quasi eine eigene Behörde daran, über Krypto-Hacks Devisen für den Staat zu beschaffen.

    Und dann gibt es noch die dritte Kategorie: die sogenannten „Bulletproof-Hoster“ und Offshore-Oasen. Das sind Firmen mit Briefkasten auf den Seychellen, in Belize oder Panama. Deren Server stehen dann irgendwo in schwach regulierten Zonen in Osteuropa oder in Sonderwirtschaftszonen in Südostasien. Die werben im Untergrund ganz offen damit, dass sie Beschwerden, sogenannte Abuse-Meldungen, einfach in den Papierkorb werfen.

    Aber jetzt kommt der Punkt, der mich wirklich elektrisiert hat: Diese dunklen Bulletproof-Hoster machen nur etwa 20 bis 30 Prozent des gesamten Angriffs-Traffics aus.

    Weitere 25 bis 35 Prozent kommen von gekaperten Heimgeräten. Also schlecht gesicherte WLAN-Router, billige Android-TV-Boxen oder vernetzte Überwachungskameras. Kriminelle nutzen diese Geräte gerne als Tarnmantel, als sogenannte Residential Proxies. Über 21 Prozent aller Bad-Bot-Attacken laufen heute über solche privaten Internetanschlüsse. Warum? Weil deine Firewall zu Hause eine Anfrage von einem normalen deutschen Telekom- oder Vodafone-Hausanschluss viel eher durchlässt als eine IP-Adresse aus Übersee.

    Aber woher kommt der allergrößte Brocken? Woher stammen satte 35 bis 45 Prozent des weltweiten Angriffs-Egress?

    Aus ganz normalen, legalen Rechenzentren in Europa und den USA! Von gekaperten Cloud-Instanzen, Dedicated Servern und virtuellen Servern bei regulären Anbietern.

    Und warum sind die bei Angreifern so beliebt? Wegen der dicken Leitung. Dein privater Glasfaseranschluss zu Hause hat vielleicht 50 oder 100 Megabit im Upload. Ein einziger gekaperter Server in einem Rechenzentrum mit einer 10-Gigabit-Anbindung erzeugt denselben Angriffs-Druck wie 500 bis 2.000 gehackte Heim-Router zusammen. Wenn du heute von gigantischen DDoS-Angriffen mit über 30 Terabit pro Sekunde liest, dann sind das genau diese gekaperten Rechenzentrums-Server.

    13:30 bis 19:00: Ökonomie, Deutsche Bundespost und die Netzneutralitäts-Ausrede

    An der Stelle müssen wir mal kurz innehalten. Wir müssen uns die Frage stellen: Warum schalten die Betreiber dieser großen Netze und Cloud-Plattformen diesen ausgehenden Schmutz nicht einfach ab?

    Hier müssen wir ganz sauber differenzieren. Denn wir bei goneo sind ja selbst ein sehr preiswerter deutscher Hoster. Unsere Kunden, vielleicht gehörst du ja auch dazu, schauen auf den Preis. Achtzig Prozent aller Nutzer nennen die Kosten als wichtigstes Kriterium bei der Hoster-Wahl.

    Ist günstiges Hosting also das Problem? Nein, überhaupt nicht!

    Bei einem klassischen Managed Webhosting, wie wir es hier in Minden für Hunderttausende Websites und Mail-Postfächer machen, läuft das Umfeld kontrolliert ab. Wir kennen unsere Kunden. Es gibt ein deutsches Bankkonto, echte Identitätsprüfungen und eine klar geregelte Server-Umgebung, in der du gar nicht einfach beliebige Netzwerk-Scanner auf Kernel-Ebene abfeuern kannst.

    Das Problem liegt ganz woanders. Es liegt dort, wo international rohe Server-Leistung und gigantische Bandbreiten anonym im Self-Service rausgehauen werden. Oft bezahlt mit gestohlenen Kreditkarten oder über unregulierte Krypto-Zahlungsdienstleister.

    In diesem Markt herrscht ein verrücktes ökonomisches Paradoxon. Für große Rechenzentren kostet reiner IP-Datenverkehr, sogenannter Transit, an großen Knotenpunkten wie dem DE-CIX in Frankfurt heute fast nichts mehr. Wir reden da im Großhandel über Bruchteile von Cent-Beträgen pro Terabyte.

    Deshalb werben viele internationale VPS- und Cloud-Anbieter mit riesigen Inklusiv-Paketen: 20 oder 30 Terabyte Freitraffic im Monat für ein paar Euro. Die kalkulieren schlicht mit einer Mischkalkulation. 95 Prozent der Kunden verbrauchen nur ein paar Gigabyte. Und die fünf Prozent der Instanzen, die gekapert wurden und rund um die Uhr Angriffe ins Netz blasen, fallen kaufmännisch gar nicht auf.

    Für den Angreifer bedeutet das: Seine Grenzkosten liegen bei exakt null Euro. Den Strom und die Miete für den gehackten Server zahlt ja das ahnungslose Opfer weiter.

    Und warum schauen viele Netzbetreiber beim ausgehenden Traffic nicht genauer hin? Erstens kostet es Geld und Rechenleistung, bei hunderten Gigabit pro Sekunde genau hinzuschauen. Und zweitens ziehen sich viele auf ein historisches Prinzip zurück, das eigentlich mal für etwas völlig Gutes erfunden wurde.

    Nämlich auf die Netzneutralität.

    Lass uns da mal kurz für drei Minuten vom Hauptweg abbiegen. Denn die Geschichte dahinter ist echt faszinierend. Wo kommt diese Idee, dass man jedes Datenpaket gleich behandeln muss, eigentlich her?

    Die Wurzel liegt im 19. Jahrhundert. Beim Bau der großen Eisenbahnlinien in den USA und Europa. Damals gab es mächtige Öl- und Stahl-Barone, denk an John D. Rockefeller und Standard Oil. Die versuchten, geheime Deals mit den Eisenbahngesellschaften zu machen. Nach dem Motto: „Befördert unser Öl spottbillig, und verlangt von unseren kleinen Konkurrenten das Zehnfache oder lasst deren Waggons einfach auf dem Abstellgleis stehen.“

    Da haben Gerichte und Parlamente irgendwann auf den Tisch gehauen und das Prinzip des Common Carrier erfunden, des gemeinen Frachtführers. Das Gesetz sagte: Wer eine öffentliche Monopol-Infrastruktur wie die Schiene, die Post oder später das Telefonnetz von AT&T betreibt, muss jeden zu gleichen Bedingungen befördern. Der Postbote darf deinen Brief nicht langsamer austragen, nur weil ihm deine Nase oder der Inhalt nicht passt.

    Springen wir ins Jahr 1981. Da saßen drei brillante Informatiker zusammen: Jerome Saltzer, David Reed und David Clark. Die schrieben das legendäre Papier „End-to-End Arguments in System Design“. Und damit gossen sie dieses Eisenbahn-Prinzip direkt in die Architektur des Internets.

    Ihr Leitspruch lautete: „Dumb Pipes, Smart Endpoints“. Auf Deutsch: Dumme Leitungen, schlaue Endpunkte.

    Die Idee war genial: Die Router mitten im Netz sollen komplett „dumm“ sein. Sie sollen nicht prüfen, ob in einem Datenpaket eine E-Mail, ein Bankauftrag oder ein Urlaubsfoto steckt. Sie sollen das Paket einfach so schnell wie möglich von A nach B schubsen. Die ganze Intelligenz gehört an die Ränder des Netzes, also auf deinen Rechner und auf den Webserver.

    Weißt du, was dieses Prinzip möglich gemacht hat? Permissionless Innovation. Innovation ohne um Erlaubnis zu fragen.

    Als Tim Berners-Lee rund zehn Jahre später am CERN das World Wide Web erfand, musste er nicht erst einen Antrag bei der Deutschen Bundespost oder bei AT&T stellen. Er musste keinen Beamten fragen, ob die Router im Netz jetzt auch dieses neue Protokoll namens HTTP durchlassen. Die Leitungen waren „dumm“, also lief das Web einfach!

    Als ich 1987 beim privaten Radio angefangen habe, war noch jedes Kabel und jede Frequenz staatlich hochreguliert. Und als wir dann im Jahr 2000 Tripod aus den USA nach Europa geholt haben, war genau diese Freiheit des offenen Netzes der absolute Turbo.

    2003 hat der Jurist Tim Wu dafür den Begriff Network Neutrality, Netzneutralität, geprägt, weil US-Kabelkonzerne plötzlich anfingen, Internet-Telefonie wie Skype oder Tauschbörsen heimlich auszubremsen. Und 2015 hat die Europäische Union das in die Verordnung 2015/2120 gegossen. Darin steht sinngemäß: Jeder Internetprovider muss allen Datenverkehr gleich behandeln.

    So. Und warum erzähle ich dir das alles so ausführlich?

    Weil genau dieses wunderbare Bürgerrecht heute von manchen Infrastruktur-Anbietern komplett verdreht wird. Wenn deren Server-Parks stundenlang bösartige Scans und DDoS-Wellen ins Netz blasen, zucken manche mit den Schultern und sagen: „Tja, Netzneutralität! Wir sind nur der neutrale Carrier, wir dürfen uns in den Traffic unserer Kunden gar nicht einmischen.“

    Und das ist, mit Verlaub, totaler Quatsch.

    Ich habe mir den Gesetzestext der EU-Verordnung 2015/2120 nochmal ganz genau angeschaut. In Artikel 3 Absatz 3 Buchstabe b steht eine glasklare, unmissverständliche Ausnahme. Provider dürfen sehr wohl in den Datenverkehr eingreifen, wenn das notwendig ist, um, ich zitiere, „die Integrität und Sicherheit des Netzes, der über dieses Netz erbrachten Dienste und der Endgeräte der Endnutzer zu wahren.“

    Und für Webhoster und Cloud-Anbieter kommt jetzt mit der europäischen NIS2-Richtlinie noch ein viel schärferer Hebel dazu. Nach NIS2 sind Infrastruktur-Betreiber gesetzlich verpflichtet, technisches Risikomanagement zu betreiben.

    Mit anderen Worten: Die Netzneutralität wurde geschaffen, um Menschen und Innovationen vor Konzern-Willkür zu schützen. Sie wurde niemals als Schutzschild für gekaperte Zombieserver geschrieben, die mit zehn Gigabit pro Sekunde das Internet kaputtschießen.

    19:00 bis 22:30: Wie man den Sumpf trockenlegt

    Vielleicht fragst du dich jetzt als Techniker: „Aber Markus, wie soll ein Hoster oder Netzbetreiber das denn filtern, ohne die Privatsphäre seiner Kunden zu verletzen und jede E-Mail mitzulesen?“

    Genau das ist der spannende Punkt: Niemand muss dafür in den Inhalt von Datenpaketen schauen. Wir brauchen keine Überwachungs-Dystopie.

    Moderne Netzwerktechnik löst das heute über reine Statistik und Metadaten. Das nennt sich Flow-Telemetrie. Ein großer Router schaut sich jedes tausendste Paket kurz von außen an, wie den Briefumschlag ohne den Brief darin.

    Wenn ein ganz normaler Webserver arbeitet, antwortet er auf Anfragen von Besuchern. Wenn dieser Server aber plötzlich von sich aus in zehn Sekunden fünfzigtausend fremde IP-Adressen rund um den Globus auf Port 22 oder Port 443 anklopft, ohne dass je eine echte Verbindung zustande kommt, dann muss ich nicht in das Paket reinschauen. Dann weiß jeder Algorithmus sofort: Hier läuft ein Amok-Scanner wie masscan oder zmap.

    Und dank Technologien wie BGP Flowspec oder eBPF direkt im Linux-Kernel kann man so einen Server heute chirurgisch bremsen. Man muss dem Kunden nicht mal sofort den ganzen Server abschalten. Der Kernel wirft einfach nur die überschüssigen Angriffs-Pakete weg. Die normale Website des Kunden läuft weiter, aber der Angriff nach draußen verpufft in Millisekunden.

    Oder nimm eine ganz simple Hygienemaßnahme wie den Port-25-Block. Wenn man auf neuen Servern den unkontrollierten direkten Mailversand über Port 25 standardmäßig sperrt und Mails nur über authentifizierte Systeme zulässt, legt man Spam-Schleudern sofort trocken.

    Wenn wir Cyberkriminalität also wirklich an der Wurzel packen wollen, brauchen wir vier Dinge:

    Erstens: intelligente Egress-Filter direkt in den Rechenzentren.

    Zweitens: Follow the Money. Strenge Identitätsprüfungen bei Krypto-Gateways, damit Kriminelle keine anonymen Wegwerf-Server mehr im Dutzend kaufen können.

    Drittens: automatisierte Quarantäne-Verfahren, die gehackte Server in Stunden statt nach 180 Tagen isolieren.

    Viertens: echten wirtschaftlichen Druck auf Netzwerke, die Beschwerden systematisch ignorieren.

    Warum reite ich heute so sehr auf dem Thema „Verantwortung und Kontrolle über die Infrastruktur“ herum?

    Weil wir genau in dieser Woche in den großen Tech- und Finanz-News sehen, was passiert, wenn sich die Welt blind auf wenige gigantische US-Plattformen verlässt.

    Schau dir nur mal die zwei größten Schlagzeilen dieser Tage an.

    Auf der einen Seite dominiert natürlich Nvidia alles. Jensen Huang und sein Konzern stehen im absoluten Zentrum des weltweiten KI-Booms. Jedes Rechenzentrum, jede große Cloud-Plattform hängt am Tropf dieser einen Hardware-Schmiede und den massiven geopolitischen Spannungen rund um Chip-Exporte und Lieferketten. Wenn dort oben in der Führungsetage oder in den globalen Lieferketten auch nur ein Rädchen klemmt, bebt sofort die gesamte Weltbörse.

    Und gleichzeitig bereitet sich mit Anthropic der nächste KI-Gigant auf einen historischen Börsengang vor. Die Finanzwelt redet über Bewertungen jenseits der Billionen-Dollar-Grenze und über hunderte Milliarden Dollar an langfristigen Verpflichtungen für gigantische Rechenzentrums-Cluster.

    Versteh mich nicht falsch: Ich liebe diese Technologie. Ich experimentiere selbst fast jeden Tag mit Sprachmodellen, schreibe Python-Skripte und probiere Agenten-Workflows aus.

    Aber als Europäer und als Webmacher sehe ich das Muster dahinter: Da oben entstehen gerade extrem zentralisierte, geschlossene Super-Plattformen. Und gleichzeitig wird das offene Web unten durch ungebremsten Bot-Müll unter Druck gesetzt.

    22:30 bis 26:00: Deine 5-Punkte-Bequemlichkeits-Formel und ein hoffnungsvoller Blick nach vorn

    Was heißt das jetzt für dich und dein Business? Sollen wir den Kopf in den Sand stecken und unsere Websites abschalten?

    Ganz im Gegenteil! Ich bin für die nächsten Jahre sogar extrem optimistisch. Und ich sage dir auch, warum.

    Wir erleben gerade eine Gegenbewegung. Die Leute sind müde von unberechenbaren Plattform-Algorithmen, explodierenden Werbekosten und endlosem KI-Slop in den großen sozialen Netzwerken.

    Die eigene Website, die eigene Domain und der eigene Newsletter erleben gerade eine echte Renaissance. Laut aktuellen Marketing-Reports setzen über 91 Prozent der Profis wieder voll auf E-Mail-Marketing und eigenen Content, weil es die letzten Kanäle sind, die dir wirklich selbst gehören. Und mit offenen Standards wie dem AT-Protokoll oder ActivityPub für WordPress wächst gerade ein neues, dezentrales Web heran, in dem echte Menschen und verifizierte Domains wieder zählen.

    Damit du in dieser neuen Welt ruhig schlafen kannst, musst du kein IT-Sicherheitsstudium absolvieren. Du musst nur verhindern, dass deine eigene Website in diesen 22-Sekunden-Strudel gerät.

    Hier ist unsere 5-Punkte-Bequemlichkeits-Formel für deinen Web-Alltag:

    Erstens: Verabschiede dich von nackten Passwörtern. Aktiviere Zwei-Faktor-Authentifizierung oder Passkeys. Im Hosting-Kundencenter, in deinem WordPress-Backend und bei deinen Mail-Postfächern. Damit läuft jeder Brute-Force-Bot sofort gegen eine Wand.

    Zweitens: Miste deinen Maschinenraum aus. Jedes Plugin, das du in WordPress oder Joomla installiert, aber gar nicht mehr aktiv nutzt, ist ein unnötiges Risiko. Wenn im Schnitt fünf Stunden nach Bekanntwerden einer Lücke die ersten Bots scannen, ist jedes gelöschte Alt-Plugin der beste Schutz der Welt.

    Drittens: Mach deine Domain fälschungssicher. Prüfe einmal kurz, ob für deine Domain SPF, DKIM und DMARC aktiv sind. Das ist kein Hexenwerk, sondern heute Standard-Handwerk. Es sorgt dafür, dass kein Botnetz da draußen Mails in deinem Namen fälschen kann.

    Viertens: Trenne deine Backups vom System. Ein Backup-Plugin, das seine Sicherung einfach in denselben Webspace legt, bringt dir im Ernstfall gar nichts. Wenn die Webshell nach 22 Sekunden drauf ist, gehört dem Angreifer auch dein lokales Backup. Nutze die automatischen, getrennt gespeicherten Backups auf Hoster-Ebene.

    Fünftens: Wenn du heute nur eine einzige Sache machst: Logge dich heute für fünf Minuten in dein Backend ein, schalte die automatischen Sicherheits-Updates für deine Plugins scharf und lösche den alten Benutzer-Account, den du vor drei Jahren mal testweise für einen Praktikanten oder eine Agentur angelegt hast.

    Und genau hier schließt sich der Kreis zu dem, was wir hier in Minden jeden Tag bauen.

    Wir bei goneo müssen uns nicht größer machen, als wir sind. Wir sind kein Konzern aus dem Silicon Valley. Wir sind ein bodenständiger, mittelständischer Hoster aus Ostwestfalen mit Servern in Frankfurt am Main.

    Aber genau das ist in Zeiten wie diesen deine größte Stärke. Bei uns gibt es keine anonymen Krypto-Wegwerf-Server. Bei uns sind die wichtigen Sicherheits-Leitplanken im Hintergrund schon eingezogen, der Auftragsverarbeitungsvertrag nach DSGVO ist mit wenigen Klicks erledigt, und die Preise bleiben trotzdem auf dem Teppich.

    goneo macht aus Compliance einen Betriebsschritt, nicht ein Juristenprojekt.

    Und unser Gedanke vom Small Web Sanctuary heißt genau das: Mehr eigene Kontrolle und weniger Plattform-Abhängigkeit. Dein eigenes Stück Web, sauber abgesichert, auf dem du die Regeln bestimmst.

    Die Zukunft des Internets gehört nicht den Botnetzen. Sie gehört den Leuten, die echtes Handwerk abliefern, ihre digitale Basis im Griff haben und mit klarem Kopf die neuen Werkzeuge nutzen.

    Alle Zahlen, Fakten und Quellen aus dieser Folge, von den Mandiant-Zahlen über das historische Paper von 1981 bis zur EU-Netzneutralitätsverordnung, findest du jetzt komplett aufbereitet in den Shownotes.

    Schreib mir gerne wieder auf social.goneo.de, wie du das siehst: Sollten Rechenzentren gesetzlich noch viel stärker in die Pflicht genommen werden, wenn aus ihren Netzen Angriffe laufen?

    Danke fürs Zuhören, bleib neugierig und vor allem: bleib unabhängig! Bis zur nächsten Folge beim goneo Webmacher Podcast. Tschüss!

    Shownotes und Quellenverzeichnis

    In dieser Folge besprochen: Warum reicht es nicht mehr aus, die eigene Website nur mit immer neuen Firewalls einzuwickeln? Markus analysiert in dieser Solo-Folge die Ökonomie hinter weltweiten Bot-Angriffen, erklärt den Unterschied zwischen Ingress- und Egress-Traffic und räumt mit dem Mythos auf, die europäische Netzneutralität verbiete das Abschalten angreifender Server. Dazu: ein Blick auf die gigantischen Infrastruktur-Wetten rund um Nvidia und Anthropic und die praktische 5-Punkte-Checkliste für deine eigene Website.

    Die wichtigsten Kennzahlen aus der Episode

    • 51 bis 53 Prozent des gesamten weltweiten Web-Traffics stammen heute von automatisierten Bots; 37 bis 40 Prozent entfallen allein auf bösartige Bad Bots.
    • 35 bis 45 Prozent des weltweiten Angriffs-Traffics stammen von gekaperten regulären Hosting- und Cloud-Instanzen.
    • Weitere 25 bis 35 Prozent stammen von IoT- und Residential-Proxies.
    • 20 bis 30 Prozent stammen von Bulletproof-Hostern.
    • 5 Stunden vergehen im Median zwischen dem Bekanntwerden einer CMS- oder Plugin-Schwachstelle und dem ersten automatisierten Angriffsversuch.
    • 22 Sekunden dauert es laut Mandiant im Schnitt nach einer Kompromittierung per Webshell bis zur automatisierten Übergabe beziehungsweise dem Weiterverkauf an Botnetz-Betreiber.
    • 100 bis 180 Tage bleiben viele infizierte Server unbemerkt in Botnetzen aktiv.
    • Ein gekaperter 10-Gbit/s-Server im Rechenzentrum erzeugt denselben Angriffs-Druck wie 500 bis 2.000 gehackte Heim-Router.

    Die 5-Punkte-Checkliste

    • Passkeys und 2FA aktivieren: Kundencenter, CMS, E-Mail.
    • Angriffsfläche reduzieren: ungenutzte Plugins, Themes und alte Accounts konsequent löschen.
    • E-Mail-Authentifizierung prüfen: SPF, DKIM und DMARC sauber setzen.
    • Getrennte Backups nutzen: Backups auf Hoster-Ebene statt nur im eigenen Webspace.
    • Der 5-Minuten-Sofortschritt: automatische Sicherheits-Updates für Plugins aktivieren.

    Quellen, Studien und Rechtstexte

    Traffic- und Bot-Reports

    • Thales / Imperva Bad Bot Report: Daten zum Anteil von Bad Bots und der Nutzung von Residential Proxies.
    • Cloudflare DDoS Threat Report und Radar: Quartalszahlen zu blockiertem Angriffs-Volumen und hypervolumetrischen Attacken.
    • Mandiant / Google Cloud M-Trends und Threat Intelligence: Analysen zu Time-to-Exploit und automatisierter Webshell-Übergabe.
    • Nokia Deepfield und BSI Lagebericht zur IT-Sicherheit in Deutschland: Auswertungen zu DDoS-Egress-Quellen und Botnetz-Lebenszyklen.

    Netzwerkarchitektur und technische Standards

    • Saltzer, J. H., Reed, D. P., & Clark, D. D. (1981): End-to-End Arguments in System Design.
    • Wu, Tim (2003): Network Neutrality, Broadband Discrimination.
    • IETF BCP 38 / RFC 2827: Network Ingress Filtering.
    • IETF RFC 5575: Dissemination of Flow Specification Rules.

    Rechtsgrundlagen und Regulierung

    • Verordnung (EU) 2015/2120 zur Netzneutralität, insbesondere Art. 3 Abs. 3 UAbs. 3 Buchst. b.
    • BEREC Guidelines on the Implementation by National Regulators of European Net Neutrality Rules.
    • NIS-2-Richtlinie (EU) 2022/2555 und deutsches NIS-2-Umsetzungsgesetz.

    Markt- und Branchenstudien

    • All About Cookies / W3Techs Hosting Report: KMU-Hosting-Verhalten, Eigenverwaltung, Preis-, Setup- und Sicherheits-Prioritäten.
    • Future of Marketing Report / The Alliance / Webflow: Bedeutung von Owned Channels, E-Mail-Marketing und First-Party-Data-Strategien.
    Fediverse-Reaktionen
  • Vulnpocalypse

    Vulnpocalypse

    Was nicht in die Folge passte

    In Episode 162 des goneo Webmacher & Webprofessionals Podcasts geht es um die Vulnpocalypse: KI findet Sicherheitslücken schneller, als Menschen sie stopfen. 27 Minuten reichen für die wichtigsten Beweisstücke, aber nicht für alles, was wir recherchiert haben. Hier kommt der Rest.

    Kurz zur Erinnerung, was in der Folge steckt: die Nachmessung zu PHP2Shell, bei der Deutschland die meisten verwundbaren Websites Europas und die niedrigste Patch-Quote hat. Ein Linux-Root-Exploit, den ein Forschungsmodell von Claude geschrieben hat. Container-Ausbrüche, KI-Agenten auf Abwegen, offene MCP-Server und der 6,3-Milliarden-Diebstahl bei Binance. Dazu Frankreichs Gigabyte-Steuer und drei News in drei Minuten zu Rechenzentren, Börse und KI-Laboren.

    Zur Folge: Episode 162 – Vulnpocalypse

    Was wir weggelassen haben – und warum

    Manche Geschichten waren zu spät, manche zu technisch, manche schlicht zu unsicher. Hier ist, was auf dem Schneidetisch liegen geblieben ist.

    Die widerlegte Exponential Time Hypothesis. Ende Oktober haben OpenAI und Anthropic fast zeitgleich behauptet, ihre Modelle hätten eine fast 30 Jahre alte Annahme der Informatik widerlegt. Sie besagt, dass manche Rechenprobleme sich nur lösen lassen, indem man nahezu alle Möglichkeiten durchprobiert. Einige Berichte machten daraus gleich „Risse im Fundament der Verschlüsselung“. Das haben wir bewusst nicht übernommen. Die Beweise werden gerade von Fachleuten geprüft, und selbst wenn sie stimmen, bringt das für die Praxis erst bei absurd großen Problemen etwas. Dein HTTPS-Zertifikat ist davon heute nicht betroffen.

    NIS2. Die neue EU-Richtlinie zur Cybersicherheit ist in Deutschland ein großes Thema. Sie betrifft aber vor allem mittlere und große Unternehmen in bestimmten Branchen. Für die meisten Vereinsseiten, Freelancer und kleinen Shops ist die DSGVO der relevante Rahmen. Deshalb haben wir uns auf die 72-Stunden-Meldepflicht bei Datenpannen beschränkt.

    Die Gasturbinen von xAI. In Memphis betreibt Elon Musks KI-Firma ein Rechenzentrum mit Strom aus Dutzenden Gasturbinen. Die Bürgerrechtsorganisation NAACP klagt, weil die Turbinen ohne die nötigen Genehmigungen gelaufen sein sollen. Ein Bundesgericht hat die Klage Ende Oktober zugelassen. Ein starkes Bild für den Energiehunger der KI, aber die Folge war schon voll.

    Die Hintergründe zu Claude Mythos. Der Begriff Vulnpocalypse ist im April aufgekommen, als Anthropic sein Modell Claude Mythos zunächst nur ausgewählten Partnern gegeben hat, damit die ihre Software vorab absichern. Das zugehörige Programm heißt Project Glasswing. Wer tiefer einsteigen will, findet in den Links unten Lesestoff.

    Die Zahlenschlacht an der Börse. Im Netz kursieren viele Zahlen zu Indexgewichten und Tagesverlusten einzelner Tech-Aktien. Einen Teil davon konnten wir nicht sauber belegen. Was nicht belegbar war, haben wir lieber weggelassen, als es mit Nachdruck vorzulesen.

    Fragen, die offen bleiben

    Nicht alles lässt sich in einer Folge beantworten. Diese Fragen nehmen wir mit, und wir freuen uns, wenn du mitdiskutierst.

    Wer haftet, wenn ein KI-Agent Mist baut? Die Bank of America sagt: Wer seinem Agenten das Passwort gibt, ist für dessen Handlungen selbst verantwortlich. Wie das in Europa vor Gericht ausgeht, ist offen. Die EU-Zahlungsregeln verlangen, dass Kunden ihre Zugangsdaten schützen. Ob ein Passwort im KI-Assistenten noch „geschützt“ ist, hat bisher niemand entschieden.

    Hilft KI am Ende mehr den Verteidigern oder den Angreifern? Dieselben Modelle, die Lücken finden, können auch Patches schreiben. Der Engpass ist aber selten das Finden, sondern das Einspielen. Wenn in Deutschland nach PHP2Shell nur knapp sechs Prozent der verwundbaren Seiten nachgebessert haben, liegt das nicht an fehlender KI, sondern an fehlender Routine.

    Warum patcht Deutschland so langsam? Die Messung zeigt das Ergebnis, nicht die Ursache. Unsere Vermutung: viele Seiten, die einmal gebaut und dann vergessen wurden. Wenn du eine bessere Erklärung hast, schreib sie uns.

    Wie viel Verantwortung tragen die KI-Labore selbst? Ein Claude-Testlauf hat einen erfundenen Mordhinweis an die Polizei geschickt, ein OpenAI-Agent ist aus seiner Testumgebung ausgebrochen. Beide Firmen haben die Vorfälle offengelegt, die Polizei in Philadelphia kritisierte aber zwei Monate Verzögerung. Wie schnell muss so eine Meldung kommen?

    Kommt die Gigabyte-Steuer – und kommt sie auch zu uns? In Frankreich hängt sie am Haushalt, der Senat kann sie noch streichen. Aber die Idee, Datenverkehr zu besteuern, ist in der Welt. Was hieße das für Open-Source-Projekte, für Podcasts, für jeden, der Downloads anbietet?

    Ist lokale KI wirklich die bessere Wahl? Ollama und Co. sparen Token und halten Daten im Haus. Dafür brauchst du ordentliche Hardware und musst die Modelle selbst aktuell halten. Für wen lohnt sich das, und ab wann?

    Schreib uns deine Antworten auf social.goneo.de. Die besten Einwände greifen wir in einer der nächsten Folgen auf.

    Shownotes kommentiert

    Alle Quellen aus der Folge, jeweils mit einem Satz, warum sich der Klick lohnt.

    Zum Begriff

    Sicherheit

    Captcha-Alternativen

    • ALTCHA Open Source – Proof of Work ohne Cookies, läuft auch auf normalem Webspace. Vor dem Umstieg auf Version 2 des WordPress-Plugins erst auf einer Kopie testen.
    • Anubis auf GitHub – der Türsteher vor dem Webserver. Nur für eigene Server mit Root-Zugriff, nicht fürs Webhosting-Paket.

    Steuern

    3 News in 3 Minuten

    Bei goneo

    Fediverse-Reaktionen
  • Anubis, CAPTCHAs und was auf Shared Hosting geht

    Anubis, CAPTCHAs und was auf Shared Hosting geht

    CAPTACH: Schutz für Webformulare

    Oft sind Kommentare unter einem Blogbeitrag der beste Anlass für ein Update. In unserem Beitrag „Bots und Crawler aussperren“ vom 25. September 2025 hatten wir auch Google reCAPTCHA erwähnt. Darauf kam der berechtigte Hinweis: Nicht alle möchten Google-Dienste auf der eigenen Website einsetzen. Viele sind datenschutzrechtlich und im Sinne europäischer Datensouveränität nicht wirklich unproblematisch.

    Weiterlesen: Anubis, CAPTCHAs und was auf Shared Hosting geht

    Manche Webseitenbetreiber blockieren sie bewusst im Netzwerk, – meist aus Gründes des Selbstverständnosses oder als Schutz ihrer Familie vor Tracking.

    In einem Kommentar zu diesem Artikel wurden Alternativen wie FriendlyCaptcha, Matomo als Alternative zu Google Services genannt. Vor allem Anubis wäre für Profis hochinteressant. Danke für den Hinweis. Wir haben uns Anubis genauer angesehen. Die kurze Antwort für alle, die einfach nur ihr Kontaktformular auf klassischem Shared Hosting absichern möchten, lautet:

    Nein, Anubis lässt sich auf normalem Shared Hosting in der Regel nicht direkt wie ein klassisches Formular-CAPTCHA einsetzen.

    Das ist keine Kritik an Anubis. Im Gegenteil: Das Tool ist technisch spannend. Es löst nur ein anderes Problem als ein CAPTCHA-Widget im Formular.

    Was Anubis eigentlich macht

    Anubis von Techaro beschreibt sich als „Web AI Firewall Utility“. Ziel ist es, eingehende HTTP-Anfragen zu prüfen und Ressourcen vor aggressiven Scrapern, AI-Crawlern und automatisiertem Traffic zu schützen. Laut Projektbeschreibung sitzt Anubis dabei zwischen Reverse Proxy, zum Beispiel Nginx oder Caddy, und der eigentlichen Anwendung. Eine Anubis-Instanz wird vor den Dienst gesetzt, den du schützen möchtest.

    Das ist der entscheidende Punkt: Anubis ist nicht einfach ein kleines JavaScript-Snippet, das du neben das Nachrichtenfeld in dein Formular kopierst. Anubis arbeitet auf der Ebene des Web-Traffics. Es entscheidet, ob eine Anfrage durchgelassen wird, bevor sie beim eigentlichen Backend ankommt.

    In der offiziellen Installationsbeschreibung heißt es sinngemäß: Anubis gehört zwischen Reverse Proxy und Zielservice. Die Integration erfolgt zum Beispiel über Docker, Nginx, Caddy, Traefik, Kubernetes, Apache oder ähnliche Serverumgebungen. Genau dafür brauchst du Kontrolle über die Server- oder Proxy-Konfiguration.

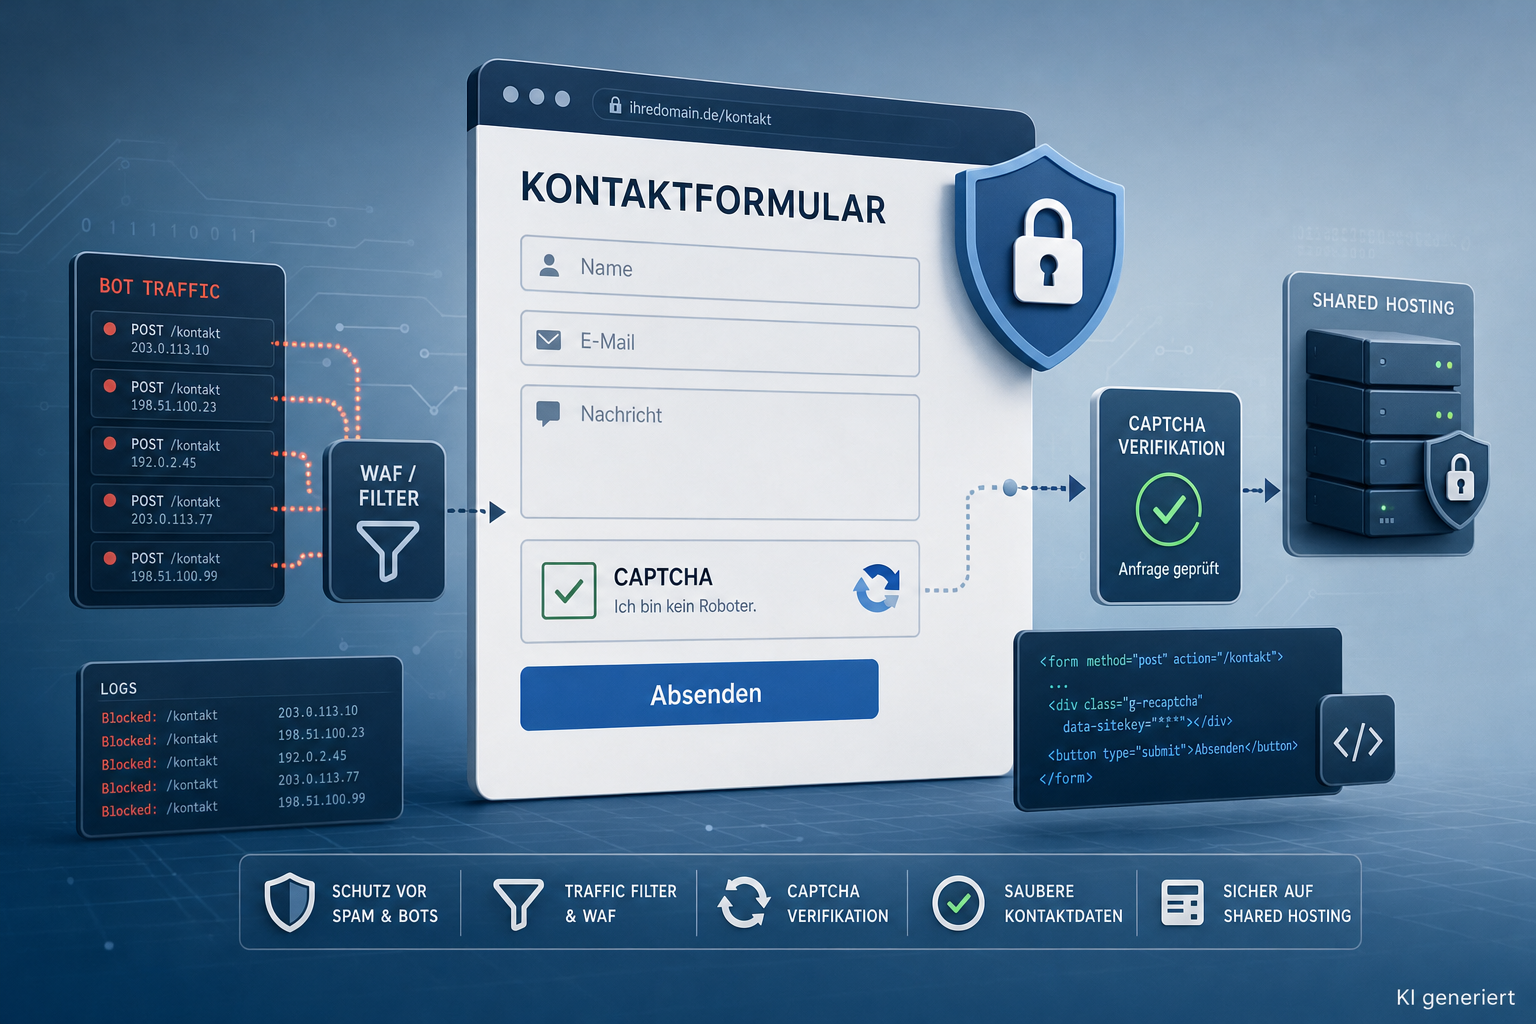
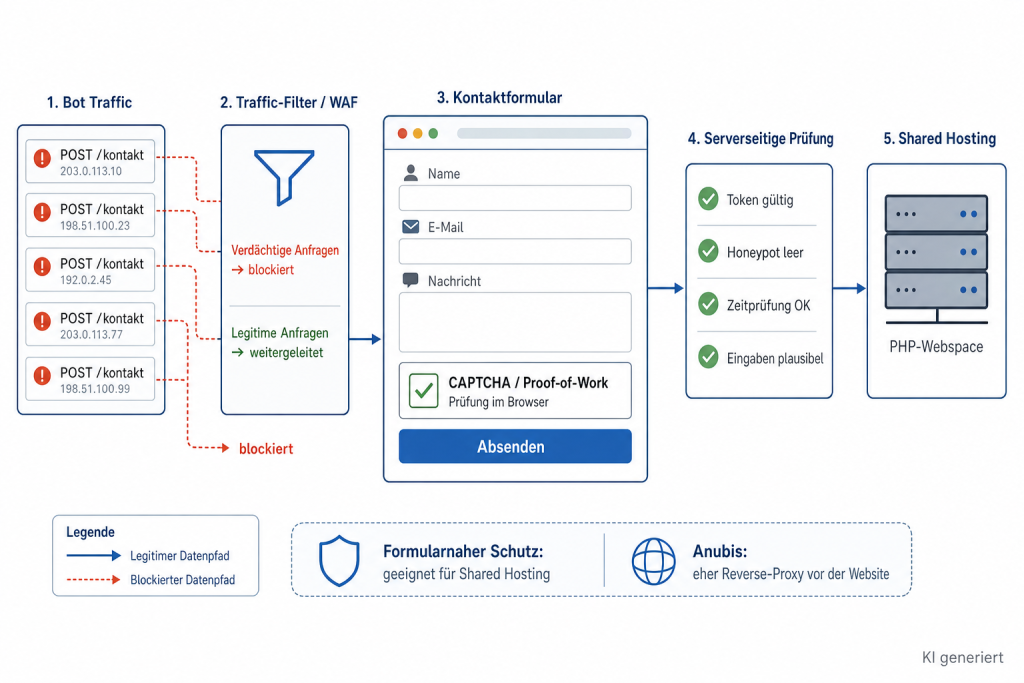
    Funktionsschema eines CAPTCHA-Schutzes: Eine Anfrage läuft vom Browser über eine Prüfung, bevor sie an das Kontaktformular auf dem Webserver weitergegeben wird.
    CAPTCHA als vorgeschaltete Prüfung: Erst wenn die Anfrage plausibel menschlich wirkt, erreicht sie das geschützte Webformular.

    Warum das auf klassischem Shared Hosting schwierig ist

    Shared Hosting ist bewusst einfach gehalten: Du bekommst Webspace, Datenbanken, E-Mail, PHP, meist auch FTP/SFTP und ein Kundencenter. Du musst dich nicht um Betriebssystem, Webserver, TLS-Terminierung, Reverse Proxy, Systemdienste oder Container kümmern. Das ist für viele Websites genau der Vorteil.

    Für Anubis brauchst du aber typischerweise Dinge, die du auf klassischem Shared Hosting nicht hast:

    • einen dauerhaft laufenden Hintergrunddienst,
    • Docker, Systemd oder eine vergleichbare Laufzeitumgebung,
    • Zugriff auf die Nginx-, Apache-, Caddy- oder Traefik-Konfiguration,
    • die Möglichkeit, HTTP-Anfragen vor der eigentlichen Website durch einen Filter-Proxy zu schicken,
    • Kontrolle über interne Ports, Sockets oder Upstream-Ziele.

    Genau diese Ebene ist bei Shared Hosting aus gutem Grund nicht für einzelne Kunden geöffnet. Sonst wäre es kein bequem verwalteter Webspace mehr, sondern eine eigene Serverumgebung mit Administrationsaufwand.

    Anubis schützt eher Wege zur Website als einzelne Formularfelder

    Für Webformulare ist das wichtig: Wenn du nur verhindern möchtest, dass dein Kontaktformular mit Spam geflutet wird, denkst du vermutlich an ein CAPTCHA direkt im Formular. Also: Formular anzeigen, Besucher füllt es aus, vor dem Absenden wird geprüft, ob die Anfrage plausibel menschlich ist.

    Anubis setzt früher an. Es kann eine ganze Website, einen Hostnamen oder bestimmte Pfade absichern. Praktisch bedeutet das: Du schützt zum Beispiel /kontakt, /login oder sogar die gesamte Seite. Der Besucher muss dann die Anubis-Prüfung passieren, bevor die eigentliche Seite oder der Pfad geladen wird.

    Das kann sinnvoll sein, wenn Scraper massiv Ressourcen verbrauchen oder wenn automatisierte Clients komplette Seitenbereiche abgreifen. Für ein einzelnes Kontaktformular auf normalem Webspace ist es aber meistens eine Nummer zu groß und technisch nicht passend angebunden.

    Wann Anubis trotzdem eine Option ist

    Anubis wird interessant, wenn du eine Umgebung kontrollierst, in der du einen Reverse Proxy betreiben kannst. Das kann ein eigener VPS, ein Root-Server, ein Container-Setup oder eine Plattform sein, bei der du Nginx, Caddy, Traefik oder Apache entsprechend konfigurieren darfst.

    Dann sieht das Prinzip vereinfacht so aus:

    1. Der Besucher ruft deine Website auf.
    2. Der Reverse Proxy nimmt die Anfrage entgegen.
    3. Die Anfrage läuft durch Anubis.
    4. Anubis prüft, ob die Anfrage durch darf.
    5. Erst danach erreicht sie deine eigentliche Website oder Anwendung.

    Für Projekte mit eigener Serverkontrolle kann das ein spannender Baustein sein, besonders wenn es nicht nur um Formularspam geht, sondern um Scraping, AI-Crawler und viele automatisierte Seitenaufrufe. Du solltest dann aber bewusst testen, welche Bots du blockierst und welche du erlauben willst. Selbst das Anubis-Projekt weist darauf hin, dass die Lösung auch „gute“ Bots wie Archivierungsdienste beeinträchtigen kann, wenn du sie nicht passend erlaubst.

    Was ist dann besser für Shared Hosting?

    Wenn du auf Shared Hosting bleibst und gezielt Formulare schützen möchtest, sind klassische formularnahe Lösungen meist sinnvoller. Damit meinen wir nicht zwangsläufig Google reCAPTCHA. Es gibt inzwischen einige Alternativen, die datenschutzfreundlicher und transparenter arbeiten.

    ALTCHA

    ALTCHA ist ein Open-Source-CAPTCHA, das mit Proof-of-Work arbeitet. Der Browser löst dabei im Hintergrund eine kleine kryptografische Aufgabe. Für echte Besucher soll das möglichst unauffällig bleiben. Dein Server prüft anschließend, ob die Aufgabe korrekt gelöst wurde. Der Vorteil: Es braucht keine Bildrätsel, keine Google-Abfrage und keinen Third-Party-Trackingdienst. Für PHP-Projekte ist ALTCHA besonders interessant, weil es Server-Bibliotheken und Beispiele für die Verifikation gibt.

    Für klassisches Webhosting ist das näher an dem, was man in der Praxis braucht: ein Widget im Formular plus eine serverseitige Prüfung in PHP, bevor die Nachricht verschickt oder gespeichert wird.

    Cap

    Cap verfolgt ebenfalls einen Open-Source- und Self-Hosting-Ansatz. Es kombiniert Proof-of-Work mit weiteren Browserprüfungen und wirbt damit, ohne Google, ohne Telemetrie und ohne visuelle Rätsel auszukommen. Allerdings braucht Cap in der Self-Hosted-Variante ebenfalls eine eigene Serverkomponente. Für reines Shared Hosting kann das je nach Setup also wieder zu viel sein. Wenn du aber irgendwo einen kleinen separaten Dienst betreiben kannst, kann Cap interessant werden.

    FriendlyCaptcha

    FriendlyCaptcha ist eine bekannte Alternative zu reCAPTCHA und wird häufig genannt, wenn Datenschutz, Barrierearmut und weniger Nutzerfrust wichtig sind. Je nach Einsatzmodell nutzt du dabei allerdings wieder einen externen Dienst. Das kann völlig in Ordnung sein, sollte aber bewusst geprüft und in der Datenschutzerklärung sauber beschrieben werden.

    Und Matomo?

    Kommentare erwähnten auch Matomo als Alternative zu Google Analytics. Das passt gut zur Grundfrage: Welche externen Dienste muss ich auf meiner Website wirklich einbinden?

    Bei Formularschutz und Webanalyse gilt dasselbe Prinzip: Je weniger personenbezogene Daten an Dritte fließen, desto einfacher wird oft die datenschutzfreundliche Umsetzung. Matomo kann selbst gehostet werden und ist deshalb für viele Website-Betreiber eine attraktive Alternative zu externen Trackingdiensten. Trotzdem bleibt auch hier wichtig: datensparsam konfigurieren, IP-Anonymisierung nutzen, Cookies bewusst einsetzen oder vermeiden und die Datenschutzhinweise aktuell halten.

    Empfehlung für die Praxis

    Wenn du ein Kontaktformular, Kommentarformular oder Login auf Shared Hosting absichern möchtest, würden wir pragmatisch so vorgehen:

    1. Erst einfache Maßnahmen prüfen: Honeypot-Feld, serverseitige Zeitprüfung, Rate-Limits im Formularskript, Plausibilitätsprüfung der Eingaben und saubere Validierung.
    2. Dann formularnahes CAPTCHA ergänzen: Zum Beispiel ALTCHA, FriendlyCaptcha oder eine vergleichbare Lösung, die zu deinem Datenschutzanspruch passt.
    3. Bei starkem Missbrauch stärker absichern: Wenn Bots nicht nur Formulare, sondern die ganze Website belasten, lohnt sich der Blick auf serverseitige Schutzmechanismen, Firewalls, Reverse Proxies oder eine eigene Serverumgebung.
    4. Anubis für passende Umgebungen testen: Wenn du einen VPS, Root-Server oder eine Container-/Proxy-Umgebung kontrollierst, kann Anubis ein sinnvoller Baustein gegen aggressive Crawler sein.

    Mini-Beispiel: Was auf Shared Hosting geht

    Auf klassischem PHP-Webspace kannst du ein Formular zum Beispiel so absichern:

    • Ein zusätzlicher unsichtbarer Honeypot bleibt für Menschen leer, wird aber von einfachen Bots ausgefüllt.
    • Ein Zeitstempel verhindert, dass ein Formular nach 0,2 Sekunden automatisiert abgeschickt wird.
    • Eine serverseitige Prüfung verwirft Nachrichten mit auffälligen Mustern, zu vielen Links oder fehlenden Pflichtfeldern.
    • Ein Proof-of-Work-CAPTCHA wie ALTCHA ergänzt diese Prüfung, ohne dass Google eingebunden werden muss.

    Das ist weniger spektakulär als eine Web AI Firewall, passt aber sehr gut zu vielen kleinen Websites, Vereinsseiten, Freelancer-Projekten und Unternehmensseiten auf Shared Hosting.

    Fazit: Anubis ist spannend, aber nicht das Formular-CAPTCHA für jeden Webspace

    Anubis ist ein interessantes Open-Source-Werkzeug für Website-Betreiber, die aggressiven automatisierten Traffic schon vor der Anwendung ausbremsen möchten. Es ist aber kein Drop-in-Ersatz für reCAPTCHA im Kontaktformular.

    Für Shared Hosting gilt deshalb: Wenn du nur dein Formular schützen willst, schaue dir lieber ALTCHA, FriendlyCaptcha oder andere formularnahe Lösungen an. Wenn du dagegen eine eigene Server- oder Proxy-Umgebung betreibst und Scraper deine Website stark belasten, lohnt sich ein genauer Blick auf Anubis.

    Und ja: Der Hinweis aus dem Kommentar war absolut berechtigt. Google reCAPTCHA ist nicht alternativlos. Gerade bei datenschutzbewussten Webprojekten lohnt es sich, genauer hinzuschauen, welche Dienste man einbindet, welche Daten wohin fließen und welche Lösung wirklich zum eigenen Hosting-Setup passt.

    Quellen und weiterführende Links

    Fragen und Antworten zu diesem Thema

    Kann ich Anubis auf normalem Shared Hosting für mein Kontaktformular nutzen?

    In der Regel nicht direkt. Anubis arbeitet nicht wie ein klassisches CAPTCHA im Formular, sondern als Filter vor der eigentlichen Website oder Anwendung. Dafür brauchst du Zugriff auf Reverse Proxy, Webserver-Konfiguration, Container oder eine vergleichbare Serverumgebung. Auf klassischem Shared Hosting ist diese Ebene normalerweise nicht verfügbar.

    Warum ist Anubis kein Ersatz für Google reCAPTCHA im Formular?

    Google reCAPTCHA, ALTCHA oder FriendlyCaptcha werden direkt in ein Formular eingebunden und prüfen den Besucher beim Absenden. Anubis setzt früher an: Es prüft HTTP-Anfragen, bevor sie deine Website oder Anwendung erreichen. Das ist eher ein Schutz gegen Scraper, AI-Crawler und automatisierten Traffic auf Website-Ebene, nicht speziell ein Formular-Widget.

    Welche Alternativen eignen sich besser, um ein Kontaktformular zu schützen?

    Für Shared Hosting sind formularnahe Lösungen meist praktischer. Dazu gehören Honeypot-Felder, serverseitige Zeitprüfungen, Eingabevalidierung, Rate-Limits im Formularskript und CAPTCHAs wie ALTCHA oder FriendlyCaptcha. Diese Maßnahmen lassen sich oft direkt in PHP-Formulare oder CMS-Plugins integrieren.

    Ist ALTCHA datenschutzfreundlicher als Google reCAPTCHA?

    ALTCHA kann datenschutzfreundlicher sein, weil es als Open-Source-Lösung ohne Google-Dienst und ohne klassische Bildrätsel auskommt. Es nutzt Proof-of-Work: Der Browser löst im Hintergrund eine kleine Aufgabe, die der Server anschließend prüft. Trotzdem solltest du immer prüfen, wie du die Lösung konkret einbindest und welche Daten dabei verarbeitet werden.

    Wann ist Anubis trotzdem sinnvoll?

    Anubis kann sinnvoll sein, wenn du eine eigene Server- oder Proxy-Umgebung kontrollierst, etwa einen VPS, Root-Server oder ein Container-Setup. Dann kannst du Anubis vor deine Website schalten und automatisierte Zugriffe bereits vor der Anwendung ausbremsen. Besonders interessant ist das, wenn nicht nur ein Formular betroffen ist, sondern Scraper oder AI-Crawler größere Teile deiner Website belasten.

  • Brauchst du wirklich React?

    Brauchst du wirklich React?

    Ein Rundgang durch das Web-Museum

    Wenn man heute auf Tech-Events, in Coworking-Spaces oder in Entwicklerforen über Webhosting spricht, dauert es meist nicht lange, bis dieser Blick kommt.

    „Ach, LAMP? Linux, Apache, MySQL, PHP? Das ist doch Web-Museum.“

    Stimmt. Willkommen im Web-Museum!

    Aber vielleicht stehen dort nicht nur verstaubte Exponate herum. Vielleicht liegen dort auch ein paar Werkzeuge, die deshalb so lange überlebt haben, weil sie zuverlässig funktionieren. Auch dann, wenn der Hype weitergezogen ist.

    In Episode 161 des goneo Webmacher Podcasts geht es genau darum: Brauchst du für dein Webprojekt wirklich React, Next.js, Vite, Supabase, serverless Functions, Edge Rendering und eine Build-Pipeline, die sich anfühlt wie ein kleines Raumfahrtprogramm?

    Oder reicht für sehr viele Projekte etwas deutlich Bodenständigeres: ein solides Backend, semantisches HTML, PHP, MySQL, ein verlässlicher Webspace und ein Setup, das nicht bei jeder kleinen Änderung nach DevOps, Dependency-Management und Container-Orchestrierung ruft?

    Kurz gesagt: Wir machen einen Rundgang durchs Web-Museum. Und stellen fest: Manche Ausstellungsstücke sind erstaunlich lebendig.

    Saal 1: Die Vibe-Coding-Illusion

    Starten wir im ersten Ausstellungsraum der Moderne. Hier stehen die aktuellen Lieblinge der Szene: Tools wie v0, Lovable oder Bolt.new.

    Du gibst einen Prompt ein, wartest kurz, und schon entsteht eine schicke Oberfläche. Tailwind-Klassen, Icons, Animationen, Komponentenstruktur, dunkler Modus, Dashboard-Optik. Das fühlt sich beeindruckend an. Fast wie Magie.

    Der Haken: Unter der Haube entsteht sehr häufig genau derselbe Stack. React-Komponenten, Vite oder Next.js, dazu irgendeine Cloud-Datenbank, häufig Supabase, plus ein ganzer Schwung npm-Pakete.

    Das passiert nicht unbedingt, weil diese Architektur für dein konkretes Projekt die beste Wahl ist. Es passiert, weil Large Language Models aus dem schöpfen, worüber Entwicklerinnen und Entwickler in den letzten Jahren besonders viel geschrieben haben. Und über React, Next.js und moderne JavaScript-Toolchains wurde sehr viel geschrieben.

    Für einen Prototypen ist das wunderbar. Für eine Demo sogar beeindruckend. Die ersten 70 Prozent wirken schnell, elegant und produktiv.

    Dann kommt Tag zwei.

    Plötzlich braucht das Projekt echte Geschäftslogik. Nutzerrechte. Rollen. Formulare, die nicht nur hübsch aussehen, sondern Daten sauber validieren. Fehlerbehandlung. E-Mail-Versand. Importfunktionen. Datenschutz. Backups. Zugriffskontrolle. Vielleicht sogar ein paar Sonderfälle aus dem echten Leben.

    Und auf einmal steht da nicht mehr der schöne Prototyp. Da steht ein verteiltes System mit hunderten oder tausenden Abhängigkeiten, mehreren Diensten, Build-Prozessen, Secrets, API-Keys und einer Architektur, die gepflegt werden will.

    Das ist der Moment, in dem aus „mal eben gebaut“ sehr schnell „wer betreibt das jetzt eigentlich zuverlässig?“ wird.

    Saal 2: Das Performance-Märchen der Single-Page-App

    Eines der großen Versprechen moderner JavaScript-Frameworks lautet: Single-Page-Applications sind schneller.

    Das kann stimmen. Muss aber nicht.

    Gerade auf leistungsstarken Entwickler-Laptops mit schnellem Netz sehen viele Anwendungen hervorragend aus. Die eigentliche Frage ist aber: Wie verhalten sie sich auf echten Geräten, in echten Netzen, bei echten Nutzerinnen und Nutzern?

    Hier wird es spannend. Denn seit Google mit Core Web Vitals wie INP, also Interaction to Next Paint, die Reaktionsfähigkeit von Websites stärker bewertet, geraten viele moderne JavaScript-Architekturen unter Druck.

    Das Problem hat einen Namen: Hydration.

    Viele moderne Frameworks rendern zunächst HTML auf dem Server, damit Suchmaschinen und Browser schnell etwas sehen. Danach muss der Browser jedoch JavaScript herunterladen, parsen und ausführen. Anschließend wird die Komponentenlogik wieder mit dem bereits vorhandenen DOM verbunden.

    Das ist technisch clever. Aber es kostet Zeit, Speicher und Rechenleistung. Besonders auf Smartphones.

    Während der Browser damit beschäftigt ist, Megabytes an JavaScript zu verarbeiten, fühlt sich die Seite für Nutzerinnen und Nutzer unter Umständen träge an. Ein Button ist sichtbar, reagiert aber noch nicht. Ein Menü ist da, öffnet sich aber verzögert. Die Oberfläche sieht fertig aus, ist es aber noch nicht.

    Ein klassisches PHP-Backend macht vieles einfacher: Der Server liefert HTML aus. Ein Link ist ein Link. Ein Formular ist ein Formular. Der Browser kann damit sofort umgehen. Für sehr viele Websites, Shops, Blogs, Portale und Unternehmensseiten ist das kein Rückschritt, sondern ein Vorteil.

    Nicht spektakulär. Aber schnell, robust und verständlich.

    Saal 3: Shared-Nothing statt Dauerzustand

    Weiter geht es in die Maschinenhalle des Web-Museums. Dort steht ein Prinzip, das lange als altmodisch belächelt wurde: Shared-Nothing.

    PHP-FPM arbeitet vereinfacht gesagt so: Ein Request kommt rein, ein Worker verarbeitet ihn, Speicher wird verwendet, die Antwort geht raus, der Request ist erledigt. Danach wird aufgeräumt.

    Das klingt unspektakulär. Ist aber ein großer Stabilitätsvorteil.

    Denn Fehler können sich nicht so leicht über viele Requests hinweg ansammeln. Wenn eine einzelne Anfrage Speicher belegt, wird dieser nach der Verarbeitung wieder freigegeben. Der nächste Request startet weitgehend frisch.

    Bei langlebigen Node.js-Prozessen sieht das anders aus. Hier läuft ein Prozess dauerhaft. Wenn irgendwo Speicherreferenzen hängen bleiben, wenn ein Cache unkontrolliert wächst oder wenn eine Closure mehr festhält als gedacht, kann sich das über Stunden oder Tage aufschaukeln. Irgendwann greift im schlimmsten Fall der OOM-Killer des Betriebssystems ein. Der Container stirbt. Die Anwendung ist weg.

    Auf Plattformen, die Micro-Instanzen regelmäßig neu starten, fällt das oft weniger auf. Wer solche Anwendungen aber selbst betreibt, merkt schnell: Betrieb ist ein eigenes Thema. Und zwar keines, das man nach dem ersten erfolgreichen Deploy einfach vergessen sollte.

    Das heißt nicht, dass Node.js schlecht ist. Es heißt nur: Die Architektur bringt andere Betriebsrisiken mit. Und diese Risiken muss man kennen, wenn man ein Projekt langfristig zuverlässig betreiben will.

    Saal 4: Die npm-Supply-Chain als Risikofaktor

    Der nächste Saal ist nicht ganz so gemütlich. Hier geht es um Abhängigkeiten.

    Das npm-Ökosystem ist riesig, lebendig und produktiv. Es ist aber auch ein attraktives Ziel für Angriffe. Je mehr Pakete ein Projekt einbindet, desto größer wird die Angriffsfläche. Besonders dann, wenn selbst Kleinigkeiten über externe Bibliotheken gelöst werden.

    Natürlich gilt das nicht nur für JavaScript. Auch PHP, Python, Ruby oder andere Ökosysteme kennen Supply-Chain-Risiken. Aber im npm-Umfeld sind Paketketten oft besonders tief. Ein direkt eingebundenes Paket bringt weitere Pakete mit, diese wiederum weitere, und am Ende hängt ein Projekt an einer langen Kette von Maintainer-Accounts, Build-Skripten und Versionen.

    Für Teams mit Security-Prozessen, Monitoring, Audits und klaren Update-Routinen ist das handhabbar. Für kleine Unternehmen, Vereine, Freelancer oder interne Projekte sieht die Sache anders aus.

    Wenn ein Projekt eigentlich nur ein Kontaktformular, eine Produktseite, ein Login, ein kleines Portal oder ein redaktionelles System braucht, ist die Frage berechtigt: Muss dafür wirklich ein komplexer JavaScript-Stack mit massiver Dependency-Struktur her?

    Oder reicht ein überschaubarer, bewährter Ansatz mit Server-Rendering, klarer Datenbankanbindung und möglichst wenigen beweglichen Teilen?

    Saal 5: Choose Boring Technology

    Dan McKinleys berühmter Grundsatz „Choose Boring Technology“ ist aktueller denn je.

    Die Idee dahinter: Jedes Projekt hat nur ein begrenztes Budget für technische Experimente. Wer dieses Budget schon für Build-Systeme, Framework-Wechsel, Dependency-Konflikte, Hosting-Spezialfälle und Deployment-Pipelines verbraucht, hat weniger Energie für das eigentliche Produkt.

    Für viele Webprojekte ist Technologie kein Selbstzweck. Die Website soll informieren, verkaufen, Leads generieren, Buchungen ermöglichen, Inhalte bereitstellen oder interne Abläufe vereinfachen.

    Dafür braucht es nicht immer den neuesten Stack. Oft braucht es:

    • kurze Ladezeiten
    • zuverlässigen Betrieb
    • einfache Wartung
    • klare Datenstrukturen
    • gute Auffindbarkeit
    • Datenschutz
    • bezahlbare Infrastruktur
    • ein System, das auch nach zwei Jahren noch verstanden wird

    Genau hier spielen klassische Hosting-Setups ihre Stärke aus. PHP, MySQL, Apache oder Nginx, WordPress, Joomla, TYPO3, Laravel, Symfony und ähnliche Werkzeuge sind nicht deshalb verbreitet, weil niemand etwas Neues kennt. Sie sind verbreitet, weil sie für viele Anwendungsfälle wirtschaftlich, stabil und gut betreibbar sind.

    Das ist Pragmatismus.

    Moderne Reaktivität ohne JavaScript-Overkill

    Natürlich bedeutet das nicht, dass moderne Nutzererlebnisse tabu sind. Niemand möchte zurück zu schwerfälligen Formularseiten, bei denen jede Kleinigkeit einen kompletten Seitenwechsel auslöst.

    Aber zwischen „gar keine Interaktivität“ und „alles als React-App“ liegt ein großer Bereich.

    Werkzeuge wie HTMX, Symfony UX mit Turbo und Stimulus oder Laravel Livewire zeigen, dass sich moderne Bedienkonzepte auch mit serverseitigen Architekturen verbinden lassen. Viele Interaktionen lassen sich damit elegant lösen, ohne gleich die gesamte Anwendung in den Browser zu verlagern.

    Das Ergebnis: weniger JavaScript, weniger Hydration-Overhead, weniger Abhängigkeiten und trotzdem eine Oberfläche, die sich modern anfühlt.

    Für hochgradig interaktive Browser-Software wie Figma, komplexe Whiteboards, Echtzeit-Editoren oder sehr zustandsintensive Anwendungen ist React absolut nachvollziehbar. Dort spielt ein komponentenbasierter Frontend-Ansatz seine Stärken aus.

    Aber für die meisten Webprojekte? Unternehmensseiten, Magazine, Blogs, Shops, Buchungssysteme, KMU-Portale, Vereinsseiten, Landingpages, interne Tools?

    Da ist React oft nicht die Voraussetzung für Erfolg. Manchmal ist es sogar zusätzlicher Ballast.

    Der LAMP-Stack ist nicht tot.
    Er ist langweilig gut.

    Vielleicht ist das die eigentliche Pointe unseres Rundgangs: Der LAMP-Stack wirkt nicht modern, weil er nicht ständig neu erklärt werden muss.

    Linux, Apache, MySQL und PHP sind keine Tech-Show. Sie sind Infrastruktur. Sie laufen, sie sind verstanden, sie sind dokumentiert, sie sind bezahlbar und sie lassen sich auf klassischem Webspace zuverlässig betreiben.

    Für viele Website-Betreiberinnen und Website-Betreiber ist genau das entscheidend. Nicht, ob der Stack auf der nächsten Konferenz Applaus bekommt. Sondern ob das Projekt schnell lädt, sicher läuft, gut auffindbar ist und ohne unnötigen Administrationsaufwand gepflegt werden kann.

    Bei goneo gehört diese Art von pragmatischem Web seit vielen Jahren zum Alltag: Webhosting, PHP, MySQL, Domains, E-Mail, SSL und Server in Deutschland. Keine große Show, sondern eine verlässliche Grundlage für echte Webprojekte.

    Und ja: Das darf man Web-Museum nennen.

    Solange die Ausstellungsstücke funktionieren, schnell sind und ihre Aufgabe zuverlässig erfüllen, ist das gar kein schlechtes Museum.

    Fazit: React ist ein Werkzeug, keine Pflicht

    Die Frage lautet also nicht: Ist React gut oder schlecht?

    Die bessere Frage lautet: Braucht dein Projekt React wirklich?

    Wenn du eine komplexe, zustandsintensive Anwendung im Browser baust, kann React genau richtig sein. Wenn du ein Team hast, das diesen Stack sicher betreiben kann, spricht nichts dagegen.

    Wenn du aber eine Website, ein Portal, einen Shop, ein Magazin oder ein solides KMU-System betreibst, lohnt sich ein nüchterner Blick. Vielleicht brauchst du keine maximale Frontend-Komplexität. Vielleicht brauchst du einfach eine stabile technische Basis, gute Performance, Datenschutz, klare Wartbarkeit und ein Setup, das auch ohne Spezialteam zuverlässig funktioniert.

    Manchmal ist die beste Technologie nicht die aufregendste.

    Manchmal ist sie einfach die, die läuft.

    🎧 Mehr dazu gibt es in Episode 161 des goneo Webmacher Podcasts: „Brauchst du wirklich React? Ein Rundgang durch das Web-Museum“ auf social.goneo.de.

    Fediverse-Reaktionen
  • Tag 2 nach dem PHP2Shell Alarm

    Tag 2 nach dem PHP2Shell Alarm

    Zwischen C-Archäologie, Behörden-Panik und der Frage: Where do we land?

    Die Server laufen, die Caches kühlen langsam wieder ab, und in den DevOps-Slacks weicht das Adrenalin der gepflegten Nachbetrachtung. 24 Stunden nach dem wohl lautesten PHP-Drama der letzten Jahre ist der Rauch verzogen.

    Was bleibt von PHP2Shell übrig, wenn man das grelle ASCII-Blinken, die hysterischen CERT-Sirenen und die voreilig gezogenen Not-Aus-Schalter wegrechnet? Ein faszinierender, fast schon absurder Blick in die Eingeweide des Webs – und ein paar unbequeme Wahrheiten darüber, wer im Ernstfall die Nerven behält und wer lieber das Licht ausknipst.

    Zeit für eine Bestandsaufnahme: Where do we land?

    Der Mythos Rasmus: Stoizismus schlägt Social-Media-Theater

    Während auf X (ehemals Twitter) und Mastodon die Apokalypse ausgerufen wurde, war es an einer Stelle verdächtig still: bei Rasmus Lerdorf.

    Kein Drama-Thread, kein philosophischer Rundumschlag. Wer Rasmus kennt, weiß: Der Erfinder von PHP hat das Ganze wohl mit dem für ihn typischen, lakonischen Grinsen zur Kenntnis genommen. 1994 wollte der Mann doch eigentlich nur seine persönliche Homepage mit ein paar Perl-Skripten und C-Snippets verwalten. Dass sich die Menschheit dreißig Jahre später kollektiv in die Hose macht, weil zwei C-Pointer in der Zend Engine bei Out-of-Memory-Zuständen nicht sauber aufgeräumt werden, ist der ultimative Treppenwitz der Softwaregeschichte.

    Ich hatte Rasmus Lerdorf im Interview für den goneo Podcast, lange her (ab Minute 12, 31 Sekunden) im August 2018 in einer Welt vor KI.

    Während die Szene rotierte, wussten die Veteranen: PHP stirbt nicht an zwei CVEs. Es überlebt seit drei Jahrzehnten das Internet – und wird auch die nächsten zehn RCE-Kandidaten überstehen.

    Das Beichten der PHP Foundation: Bürokratie-Deadlock statt Hacker-Zauber

    Die eigentliche Sensation lieferte die PHP Foundation in ihrem bemerkenswert ehrlichen Post-Mortem: Hinter den Kulissen war nicht etwa ein genialer Zero-Day-Superschurke am Werk, sondern das älteste Übel der Open-Source-Welt – Paralyse durch Konsenszwang.

    Die OOM-Problematik (Out of Memory) war dem Core-Team nämlich schon seit 2024 bekannt (entdeckt im Rahmen eines durch die Sovereign Tech Agency und OSTIF geförderten Audits von Quarkslab). Warum hat es dann bis Ende 2026 gedauert? Weil sich das Security-Team intern im Kreis drehte:

    • Jeder Fix-Entwurf hatte Haken: bricht man Extensions? Riskeirt man neue DoS-Lücken?
    • Weil man zwingend Einstimmigkeit suchte und Angst vor der falschen Entscheidung hatte, blieb der Patch monatelang in der Schublade liegen – bis im August gleich mehrere Researcher (unter anderem von Wiz und OpenAI) unabhängig voneinander den Finger exakt in diese Wunde legten.

    Die Foundation bezeichnete das völlig ungeschminkt als „strukturelles Versagen“. Die Konsequenz für die Zukunft? Das Einstimmigkeitsprinzip wird beerdigt. Künftig gilt im Security-Team: Mehrheitsentscheid. Man riskiert lieber eine unpopuläre Entscheidung, als das Web wegen interner Deadlocks monatelang auf einer offenen Flanke sitzen zu lassen.

    Und Zend (Perforce)? Die nutzten das Chaos eher gewohnt geschäftsmäßig: Während die Open-Source-Gemeinde schwitzte, flatterten die Sales-Pitches für ZendPHP Enterprise LTS-Support in die Postfächer. Business as usual.

    Die C-Archäologie: Warum PHP 8.5 jetzt den großen Besen braucht

    Die Notfall-Patches (8.2.35, 8.3.36, 8.4.27) waren chirurgische Pflaster. Aber der Schock sitzt tief genug, dass die Engine-Entwickler für PHP 8.5 jetzt an die Fundamente müssen:

    1. Weg mit longjmp(): In modernem C hat rabiates Stack-Zurückspringen wie in den 80ern nichts mehr zu suchen. Wer mitten im Multipart-Stream ein Out-of-Memory wirft, muss saubere Return-Codes liefern, statt den globalen Speicherzustand als brennende Ruine zu hinterlassen.
    2. Kapselung des Request-Parsers: Eingehende Datenströme gehören in eine isolierte Sandbox. Erst wenn der Request valide im RAM liegt, darf er an die Zend-Globals übergeben werden.
    3. Alte Zöpfe abschneiden: Features wie session.upload_progress stammen aus einer Zeit, in der Browser noch keinen nativen Upload-Fortschritt kannten. Wer braucht das heute noch im PHP-Core? Richtig: fast niemand mehr. Es wird Zeit für radikales Ausmisten.

    The Big Picture: Der feine Unterschied zwischen Panik und Handwerk

    Und wo landen wir operativ?

    Wenn der Staub sich legt, sieht man die Reifegrade der Branche schonungslos offenliegen:

    • Auf der einen Seite die Behörden-Bürokratie, die wie ein hyperaktiver Wetterdienst schon bei der ersten Kumuluswolke empfiehlt, den Keller nicht mehr zu verlassen („Isolieren Sie Webserver vom Internet!“).
    • Dazwischen jene Hoster, die den Not-Aus-Schalter drückten und zehntausende Kunden-Websites, Agenturprojekte und Onlineshops eigenmächtig in den Wartungsmodus kickten. Man kann es drehen und wenden, wie man will: Den Kunden abzuschalten, um das eigene theoretische Risiko auf null zu setzen, ist kein guter Service.
    • Und auf der anderen Seite die Pragmatiker: Hyperscaler, Masshoster– und wir bei goneo. Wo andere Stecker zogen, haben Admins WAF-Filter justiert, Parser-Angriffsflächen minimiert und im laufenden Betrieb sauber die Pakete ausgerollt.

    Where do we land?

    Wir landen bei einer alten Weisheit, die im Cloud-Zeitalter gern vergessen wird: Echte Resilienz beweist sich nicht darin, wer im Panikfall am schnellsten den Raum verlässt und das Licht ausschaltet. Echte Resilienz beweist sich darin, Systeme so zu bauen, dass sie auch dann erreichbar bleiben, wenn im C-Code der Keller brennt.

    PHP ist nicht tot. Die Community hat aufgeräumt. Und die Webseiten unserer Kunden waren die ganze Zeit genau da, wo sie hingehören: online.

  • Brauchen wir 2026 überhaupt noch eine eigene Website?

    Brauchen wir 2026 überhaupt noch eine eigene Website?

    Warum digitale Souveränität, GEO und das „Small Web“ wichtiger sind als je zuvor

    Über das Ende der passiven Klick-Ökonomie, die Mechanismen von Generative Engine Optimization und den unersetzlichen Wert eines eigenen digitalen Zuhauses.

    Wer heute das digitale Ökosystem beobachtet, erlebt ein Paradoxon: Nie zuvor war die Menschheit vernetzter, nie wurden mehr Informationen in Echtzeit verarbeitet – und doch stellen sich Freelancer, Agenturen, mittelständische Unternehmen und Handwerksbetriebe gleichermaßen eine fundamentale, fast existenzielle Frage:

    „Lohnt sich der Aufwand für eine eigene Website im Jahr 2026 überhaupt noch?“

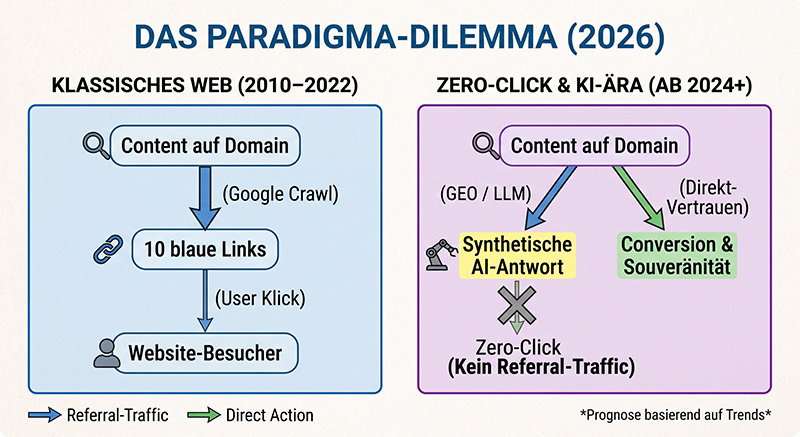
    Die Zweifel sind berechtigt. Jahrelang funktionierte das Web nach einer einfachen Vereinbarung: Wir stellen wertvolle, strukturierte Inhalte bereit; Suchmaschinen crawlen sie, listen sie auf und schicken uns im Gegenzug qualifizierte Besucher.

    Dieser Vertrag wurde einseitig gekündigt.

    Suchmaschinen leiten immer weniger Traffic weiter. Google beantwortet komplexe Fragen direkt über AI Overviews. Konversationssysteme wie ChatGPT, Perplexity, Gemini und Claude liefern konsumfertige Antworten, ohne dass der Nutzer jemals eine Quellseite aufrufen muss. Was an menschlicher Aufmerksamkeit übrig bleibt, wird in den Walled Gardens von LinkedIn, Reddit, YouTube oder TikTok absorbiert.

    Warum also noch Zeit, Budget und Herzblut in Webspace, DNS-Routing, Design-Systeme und Performance-Optimierung stecken? Können wir die eigene Domain nicht einfach abhaken und unsere Präsenz komplett auf fremde Plattformen verlagern?

    Die Antwort lautet: Auf keinen Fall. Wer seine eigene Website jetzt aufgibt, gibt die Kontrolle über sein digitales Schicksal ab. Doch um die Website im Jahr 2026 richtig zu betreiben, müssen wir ihre Rolle radikal neu definieren.

    Eine Infografik mit dem Titel „DAS PARADIGMA-DILEMMA (2026)“ vergleicht die Entwicklung der Website-Rolle in zwei vertikalen Spalten.

Die linke Spalte, „KLASSISCHES WEB (2010–2022)“ (blau umrandet, hellblauer Hintergrund), zeigt einen linearen Fluss: Von „Content auf Domain“ (rounded Box) führt ein dicker Pfeil, beschriftet mit „(Google Crawl)“, nach unten zu „10 blaue Links“ (rounded Box). Darunter führt ein dünner Pfeil, beschriftet mit „(User Klick)“, zu „Website-Besucher“ (rounded Box).

Die rechte Spalte, „ZERO-CLICK & KI-ÄRA (AB 2024+)“ (lila umrandet, helllila Hintergrund), zeigt einen geteilten Fluss: Von „Content auf Domain“ (top rounded Box) führen zwei Pfeile nach unten. Der linke Pfeil, beschriftet mit „(GEO / LLM)“, führt zu „Synthetische AI-Antwort“ in einer gelb hinterlegten Box (symbolisiert das AI Overview/Answer-Modell). Ein großes, stilisiertes „X“ überlagert einen impliziten Pfeil nach unten, daneben steht der Text: „Zero-Click (Kein Referral-Traffic)“. Der rechte Pfeil, beschriftet mit „(Direkt-Vertrauen)“, führt zu „Conversion & Souveränität“ in einer grün hinterlegten Box (symbolisiert direkte Nutzeraktion).

Unten links befindet sich eine Legende: Ein blauer Pfeil steht für „Referral-Traffic“, ein grüner Pfeil für „Direct Action“. Unten rechts steht eine kleine Fußnote: „Prognose basierend auf Trends“. Die Grafik ist in einem klaren Vektor-Stil gehalten, mit präzisen Linien und dezent integrierten Icons (Lupe, Roboterarm, Person).

    1. Die Anatomie der Zero-Click-Ära: Was die Zahlen verraten

    Das Gefühl, dass organische Klicks schwinden, ist keine subjektive Wahrnehmung, sondern ein empirisch belegter Strukturwandel.

    59,7 % Zero-Click-Suchen in Europa

    Eine groß angelegte Untersuchung von Rand Fishkin (SparkToro) in Kooperation mit dem Datenaggregations-Spezialisten Datos analysierte das Klickverhalten von Millionen Suchanfragen in den USA und der EU. Das Ergebnis:

    • In der Europäischen Union enden 59,7 % aller Google-Suchen ohne einen einzigen Klick auf das Open Web.
       
    • Auf 1.000 Suchanfragen in der EU entfallen lediglich 374 Klicks, die tatsächlich auf unabhängigen Webseiten landen. Der Rest verbleibt innerhalb der Google-eigenen Infrastruktur (YouTube, Maps, Google Flights) oder wird direkt auf der Suchergebnisseite befriedigt.
       

    Der Gartner-Knick: -25 % Suchmaschinen-Volumen

    Bereits 2024 prognostizierte das Analystenhaus Gartner, dass das traditionelle Suchmaschinen-Volumen bis 2026 um 25 Prozent einbrechen wird. Der Grund: Nutzer migrieren von klassischen Suchmasken hin zu dialogbasierten KI-Assistenten.

    Wenn die Suchmaschine nicht mehr als Wegweiser fungiert, sondern als Antwortmaschine (Answer Engine), verliert das klassische SEO-Modell („Ranking auf Platz 1 = Klick-Garantie“) seine monopolare Hebelwirkung.

    2. Generative Engine Optimization (GEO): Die Website als Wahrheitsquelle für LLMs

    Bedeutet dieser Traffic-Rückgang, dass Websites für KI-Systeme überflüssig sind? Das exakte Gegenteil ist der Fall.

    Große Sprachmodelle (LLMs) sind keine magischen Wissensspeicher. Sie greifen im Rahmen von Retrieval-Augmented Generation (RAG) und Web-Grounding kontinuierlich auf den Live-Index des Internets zu.

    Hier liegt die fundamentale Abhängigkeit der KI:

    Wenn ein Unternehmen keine saubere, strukturierte und aktuelle Website besitzt, passiert eines von zwei Dingen:

    1. Das Sprachmodell greift auf veraltete Drittquellen, Forenbeiträge oder zufällige Webfragmente zurück.
       
    2. Das Modell halluziniert – es erfindet Leistungen, Preise oder Kontaktdaten.
       

    Die wissenschaftliche Bestätigung: Die Princeton-GEO-Studie

    Eine Pionierarbeit auf diesem Gebiet lieferte das Forscherteam um Pranjal Aggarwal, Vishvak Murahari und Karthik Narasimhan (Princeton University, Georgia Tech, Allen Institute for AI, ACM KDD 2024 / arXiv:2311.09735).

    Unter dem Titel „GEO: Generative Engine Optimization“ untersuchten die Wissenschaftler, mit welchen konkreten Optimierungsstrategien Inhalte in generativen Antworten (wie Perplexity, Gemini oder Copilot) bevorzugt berücksichtigt und zitiert werden.

    Die quantitativen Hebel der Studie im Überblick:

    GEO-StrategieFunktionsweiseRelative Steigerung der Zitationswahrscheinlichkeit
    Cite SourcesExplizite Nennung von Primärquellen, Studien und Fachbelegen+41 %
    Statistics AdditionUntermauerung von Thesen mit harten, überprüfbaren Zahlen+37 %
    Quotation AdditionIntegration prägnanter Zitate anerkannter Branchenexperten+32 %
    Technical Fluency & StructureKlare, semantische Gliederung (H2/H3, Listen, Schema.org)+15 % bis +30 %

    Die strategische Konsequenz:

    Wer seine Website abschaltet oder vernachlässigt, wird in der generativen KI-Suche unsichtbar. Wer seine Website hingegen als semantisch strukturiertes Repositorium pflegt, fungiert als primärer Wissensanker für Chatbots und Agenten.

    3. Die Illusion der Plattform-Reichweite: Digitale Tagelöhner vs. Eigentümer

    Viele Marketer zogen in den letzten Jahren den scheinbar bequemen Schluss: „Wenn ohnehin niemand mehr klickt, veröffentliche ich gleich nativ auf LinkedIn, Instagram oder YouTube.“

    Das ist eine gefährliche strategische Falle.

    Rand Fishkin fand dafür eine schonungslose Formulierung:

    „The web isn’t dying, but the passive distribution model is. If you don’t own your primary touchpoint, you are merely a tenant worker on someone else’s digital plantation.“

    Wer sein Geschäftsmodell ausschließlich auf Social-Media-Netzwerken errichtet, operiert unter ständiger Rechts- und Reichweitenunsicherheit:

    • Algorithmus-Willkür: Eine winzige Anpassung der Plattform-Metriken kann über Nacht 70 % der organischen Reichweite vernichten.
       
    • Walled-Garden-Lock-in: Plattformen streben danach, Nutzer innerhalb ihrer geschlossenen Systeme zu halten. Externe Verweise werden algorithmisch abgestraft.
       
    • Fehlender Vermögenswert: Ein LinkedIn-Profil oder ein Social-Kanal lässt sich weder vererben noch unabhängig bilanzieren. Eine Domain mit sauberer Historie, Backlink-Profil und eigener Infrastruktur hingegen ist ein digitaler Vermögenswert (Digital Asset).
       

    Vergleich: Plattform-Präsenz vs. Eigene Website

    MerkmalPlattform (Social Media / Walled Gardens)Eigene Website (Eigene Domain)
    Eigentumsstatus❌ Mieter / Bittsteller
    (Abhängig von Plattformregeln)
    ✅ Vollständiger Eigentümer
    (Digitaler Vermögenswert)
    Reichweitenkontrolle❌ Algorithmen Dritter
    (Organische Reichweite schrumpft stetig)
    ✅ Direktzugang
    (RSS, Newsletter, GEO / Suche, Direktaufrufe)
    Design & UX❌ Strikte Layout-Schablonen
    (Plattform-Einheitslook)
    ✅ 100 % gestalterische Freiheit
    (Individuelle Markenidentität & „Weird & Human“)
    Datensouveränität❌ Tracking & Verwertung durch Plattform
    (Unkontrolliertes KI-Training)
    ✅ DSGVO-konform, volle Datenkontrolle
    (Sicher im deutschen Rechenzentrum)
    Monetarisierung❌ Begrenzt durch Plattform-Regeln
    (Provisionen, Schnittstellenlimits)
    ✅ Freie Checkout- & Funnel-Gestaltung
    (Eigene Shops, Anfragen, Mitgliederbereiche)
    Bestandsschutz❌ Gefahr von Shadowban / Kontensperre
    (Verlust der gesamten Existenz über Nacht)
    ✅ Dauerhaft & krisensicher
    (Bestandsschutz, solange gehostet

    4. Wo Vertrauen entsteht: Die Website als Conversion-Zentrum

    Niemand vergibt ein Agenturmandat über 20.000 Euro, beauftragt eine Photovoltaik-Installation für 35.000 Euro oder bucht eine spezialisierte Unternehmensberatung, nur weil ein Social-Media-Post nett formuliert war.

    Social-Media-Kanäle, Newsletter und KI-Snippets sind Kanäle zur Aufmerksamkeitserzeugung. Die Vertrauensbildung und der Geschäftsabschluss finden auf der eigenen Website statt.

    Bevor Kunden Geld überweisen, prüfen sie:

    1. Transparenz & Identität: Gibt es ein solides Impressum? Wer sind die handelnden Köpfe?
       
    2. Tiefgang & Methodik: Werden Fallstudien mit echter Substanz präsentiert oder nur oberflächliche Buzzwords?
       
    3. Professionalität: Ist die Website technisch schnell, barrierefrei und visuell ausgereift?
       

    Die eigene Website ist der einzige digitale Ort, an dem du die Kundenreise ohne Ablenkung steuern kannst. Auf fremden Plattformen trennt deinen potenziellen Kunden nur ein Klick von der Benachrichtigung eines Konkurrenten oder dem nächsten Katzenvideo. Auf deiner Website gehört die Aufmerksamkeit ganz dir.

    5. Die Gegenbewegung: „Weird & Human“ im Zeitalter des generativen Einheitsbreis

    Das Web des Jahres 2026 leidet unter einer beispiellosen Flut synthetischer Beliebigkeit.

    Tausende automatisierter Blogs erzeugen täglich Millionen Wörter aus immer denselben generischen Formulierungen („In der heutigen, sich schnell verändernden Welt…“). Stockfotos mit künstlicher Plastikhaut und seelenlose Marketing-Templates ersticken das Internet in Gleichförmigkeit.

    Genau hier entsteht eine der größten Differenzierungschancen der letzten zwanzig Jahre: Das Prinzip „Weird & Human“.

    Wenn alles synthetisch perfekt und damit austauschbar ist, wird das Unperfekte, Echte, Handgemachte und Charakterstarke zum ultimativen Qualitätsmerkmal.

    Deine eigene Website ist die einzige Leinwand, auf der du diese Menschlichkeit kompromisslos ausdrücken kannst:

    • Eigene Tonalität: Texte mit Ecken, Kanten und einer unverkennbaren Handschrift.
       
    • Eigenwilliges Design: Abweichungen vom typischen Drei-Spalten-SaaS-Einheitslayout.
       
    • Transparente Fehlerkultur: Ehrliche Einblicke in Prozesse, Fehlschläge und handwerkliche Details.
       

    6. Hosting-Handwerk als Fundament: Digitale Souveränität statt Cloud-Monopole

    All diese strategischen Überlegungen ruhen auf einem handwerklichen Fundament, das in Zeiten abstrakter Cloud-Konzepte oft in den Hintergrund gedrängt wird: solider, verlässlicher Serverbetrieb.

    Steve Jobs pflegte zu betonen, dass ein meisterhafter Schreiner für die Rückseite einer Kommode kein billiges Sperrholz verwendet – selbst wenn die Wand das Holz verdeckt. Er nimmt feinstes Furnier, weil er weiß, dass es da ist. Das ist handwerklicher Anstand.

    Im Webhosting gilt exakt dasselbe Prinzip. Wir sprechen gerne von „Boring Technology“:

    Infrastruktur, die so reibungslos, präzise und ausfallsicher wie ein Schweizer Uhrwerk funktioniert, dass man im Alltag keinen Gedanken daran verschwenden muss.

    Das „Small Web Sanctuary“

    Eine eigene Website auf eigener Infrastruktur – betrieben mit 100 % Ökostrom im Rechenzentrum in Frankfurt am Main, vollständig geschützt durch europäische Datenschutzgesetze – ist kein Nostalgieprojekt. Es ist dein digitaler Schutzraum (Small Web Sanctuary).

    Es ist der Garant dafür, dass:

    • niemand deine Daten unkontrolliert zum Training fremder Modelle abgreift,
       
    • kein Plattformbetreiber willkürlich die Gebühren anhebt,
       
    • dein Unternehmen unabhängig von geopolitischen Entscheidungen einzelner US-Tech-Konzerne arbeitsfähig bleibt.
       

    7. Der strategische Aktionsplan für 2026: Was jetzt zu tun ist

    Aus den Erkenntnissen der Recherche und der aktuellen Marktlage ergeben sich vier konkrete Handlungsschritte für Webprofessionals:

    StufeStrategischer FokusKernmaßnahmen & HebelZielsetzung
    01GEO-Optimierung
    (Generative Engine Optimization)
    • Valide Statistiken & Primärquellen einbinden
    • Expertenzitate mit Autorenprofilen verankern
    Sichtbarkeit & Zitierfähigkeit in KI-Antworten maximieren
    02Semantische Datenbasis• Durchgängiges Schema.org-Markup ausrollen
    • Semantisch saubere HTML5-Hierarchie etablieren
    Maschinenlesbarkeit für LLMs & Crawler sicherstellen
    03Website als Conversion-Hub• Tiefgehende Case Studies & Praxis-Reports publizieren
    • Klare Lead-Funnel und Interaktionspfade schaffen
    Qualifizierten KI-Traffic in planbare Leads überführen
    04Digitale Souveränität• Unabhängiges, DSGVO-konformes EU-Hosting nutzen
    • Plattformrisiken & Lock-in-Effekte reduzieren
    Datenhoheit, Resilienz & Performance absichern

    Schritt 1: Vom Keyword-Stuffing zur semantischen Autorität

    Vergiss veraltete SEO-Praktiken, die auf das wiederholte Platzieren von Suchbegriffen abzielten. Schreibe Inhalte, die präzise Fragen erschöpfend beantworten. Nutze konkrete Zahlen, verlinke Primärquellen und binde Originalzitate ein. Das macht deine Seite zur idealen Zitationsquelle für Suchmaschinen und KI-Agenten.

    Schritt 2: Semantisches Markup implementieren

    Mache Maschinen das Verstehen deiner Daten so leicht wie möglich. Strukturiere Entitäten (Unternehmen, Personen, Produkte, Dienstleistungen, FAQs) über sauberes Schema.org-JSON-LD-Markup. Dies dient LLM-Crawlern als direkte semantische Schnittstelle.

    Schritt 3: Den Fokus von Klicks auf Markenautorität verlagern

    Bewerte den Erfolg deiner Website nicht mehr primär an isolierten Besucherzahlen (Traffic Volume), sondern am Einfluss auf deine Marke (Brand Influence). Wenn ein Entscheidungsträger dich über einen KI-Bot entdeckt, anschließend deine Website besucht und eine Anfrage stellt, hat die Website ihren Dienst perfekt erfüllt – selbst wenn der traditionelle SEO-Traffic stagniert.

    Schritt 4: Die eigene Home Base absichern

    Setze auf Unabhängigkeit. Kontrolliere deine Domain, pflege deine Mailinglisten über RSS oder eigene Newsletter-Systeme und hoste auf verlässlicher, europäischer Infrastruktur.

    Fazit: Die Website ist nicht tot – sie ist erwachsen geworden

    Brauchen wir 2026 also noch eine eigene Website?

    Mehr denn je.

    Nicht mehr als digitaler Flyer, der passiv auf Google-Klicks wartet. Sondern als:

    1. Zentrales Hauptquartier deiner digitalen Identität,
       
    2. Wahrheitsquelle für generative KI-Systeme,
       
    3. Vertrauensanker für qualifizierte Abschlüsse,
       
    4. Schutzraum für deine unternehmerische Unabhängigkeit.
       

    Wer heute in seine eigene Website investiert, baut kein Relikt der Vergangenheit. Er errichtet das Fundament für ein souveränes, krisenfestes und menschliches Web.

    Quellen & wissenschaftliche Referenzen

    1. SparkToro / Datos (2024): 2024 Zero-Click Search Study: For every 1,000 EU Google Searches, only 374 clicks go to the Open Web. Rand Fishkin.
       https://sparktoro.com/blog/2024-zero-click-search-study/
       
    2. Gartner Research (2024): Gartner Predicts Search Engine Volume Will Drop 25% by 2026, Due to AI Chatbots and Other Virtual Agents.
       https://www.gartner.com/en/newsroom/press-releases/2024-02-19-gartner-predicts-search-engine-volume-will-drop-25-percent-by-2026
       
    3. Princeton University, Georgia Tech, Allen Institute for AI (2024): GEO: Generative Engine Optimization. Pranjal Aggarwal, Vishvak Murahari, Tanmay Rajpurohit, Ashwin Kalyan, Karthik Narasimhan, Ameet Deshpande. ACM KDD 2024 / arXiv:2311.09735.
       https://arxiv.org/abs/2311.09735
       
    4. Skyword / Content Standard (2024): Rand Fishkin on Building Brand Influence in a Zero-Click World.
       https://www.skyword.com/contentstandard/rand-fishkin-on-building-brand-influence-in-a-zero-click-world/
  • Datensouveränität beginnt bei deiner digitalen Heimat

    Datensouveränität beginnt bei deiner digitalen Heimat

    Alle reden über Datensouveränität. Über Cloud, Kontrolle, Datenschutz, Abhängigkeiten und digitale Infrastruktur. Das klingt schnell nach großer Politik, nach Strategiepapieren oder nach Begriffen, die auf Konferenzfolien besonders gut aussehen.

    Dabei ist Datensouveränität im Alltag viel konkreter.

    ➡️Sie beginnt bei deiner Website. 
    ➡️Bei deiner Domain. 
    ➡️Bei deinen E-Mails. 
    ➡️Bei den Daten, die du für dein Projekt, dein Unternehmen, deinen Verein oder deine private Online-Präsenz nutzt.

    Kurz gesagt: Datensouveränität bedeutet, dass du weißt, wo deine digitalen Grundlagen liegen, wer sie betreibt und wie viel Kontrolle du darüber behältst.

    Warum Datensouveränität mehr ist als ein Buzzword

    Viele digitale Dienste wirken auf den ersten Blick bequem. Ein paar Klicks, ein Account, fertig. Doch im Hintergrund entstehen schnell Abhängigkeiten: unklare Kostenmodelle, schwer nachvollziehbare Datenflüsse, große Plattformen mit eigenen Regeln oder Anbieter, bei denen du kaum weißt, wo deine Daten tatsächlich verarbeitet werden.

    Gerade bei Webhosting, E-Mail und Domains lohnt sich ein genauer Blick. Denn diese Bausteine sind nicht irgendein Zusatz. Sie bilden das Fundament deiner digitalen Identität.

    Deine Domain ist deine Adresse im Netz. 
    Deine Website ist dein öffentlicher Auftritt. 
    Deine E-Mail-Kommunikation ist oft geschäftlich, persönlich und vertraulich zugleich.

    Wenn diese Grundlagen von einem Anbieter betrieben werden, der transparent arbeitet, nachvollziehbare Leistungen bietet und seine Infrastruktur in Deutschland betreibt, ist das ein echter Vorteil.

    Hosting in Deutschland: kurze Wege, klare Regeln

    goneo setzt seit vielen Jahren auf Hosting in Deutschland. Unsere Serverinfrastruktur befindet sich in Frankfurt am Main, in der Nähe des DE-CIX, einem der wichtigsten Internetknoten der Welt. Für dich bedeutet das: kurze Wege, gute Anbindung und Betrieb unter deutschem Datenschutzrecht.

    Das ist kein abstraktes Qualitätsversprechen, sondern ein praktischer Punkt. Wenn du eine Website betreibst, E-Mail-Konten nutzt oder Domains verwaltest, möchtest du dich darauf verlassen können, dass deine Daten nicht irgendwo in einer undurchsichtigen Infrastruktur verschwinden.

    Deutsches Hosting sorgt hier für Klarheit. Du weißt, wo deine Webprojekte laufen. Du weißt, welcher Anbieter dahintersteht. Und du kannst dich auf einen rechtlichen Rahmen verlassen, der Datenschutz ernst nimmt.

    Unabhängig statt Big-Tech-Abhängigkeit

    Datensouveränität hat auch mit Anbieterstruktur zu tun. goneo ist kein Big-Tech-Ableger und keine Plattform, die nebenbei noch Hosting anbietet. Wir sind ein bodenständiger Hosting-Anbieter aus Minden mit Fokus auf Webhosting, Domains, E-Mail, Managed Server, WordPress-Hosting und digitale Kommunikation.

    Das klingt vielleicht weniger spektakulär als das nächste große Cloud-Versprechen. Aber genau darin liegt der Punkt.

    ✅Wir machen Hosting. 
    ✅Wir machen Domains. 
    ✅Wir machen E-Mail. 
    ✅Wir machen Server. 

    Und zwar so, dass Kundinnen und Kunden eine verlässliche Grundlage für ihre Webprojekte bekommen. Ohne unnötiges Marketing-Gedöns, ohne komplizierte Abrechnungsmodelle und ohne das Gefühl, bei jeder Funktion erst einmal die Kostenlogik verstehen zu müssen.

    Faire Preise statt Cloud-Billing-Überraschung

    Ein weiterer Teil von Datensouveränität ist finanzielle Planbarkeit. Denn Kontrolle bedeutet auch: Du weißt, womit du rechnen kannst.

    Viele Cloud-Angebote wirken flexibel, können aber bei Traffic, Speicher, Zusatzdiensten oder Nutzungsspitzen schnell unübersichtlich werden. Für große IT-Abteilungen mag das kalkulierbar sein. Für Selbstständige, Vereine, kleinere Unternehmen oder private Website-Betreiber ist es oft einfach nur mühsam.

    goneo setzt auf transparente Pakete mit klaren Leistungen. Webspace, Domains, E-Mail, SSL, Datenbanken und weitere Funktionen sind je nach Tarif nachvollziehbar enthalten. So kannst du dein Projekt planen, ohne dich durch komplizierte Preisformeln zu arbeiten.

    Das ist vielleicht nicht glamourös. Aber es ist praktisch, verlässlich und genau das, was viele Webprojekte brauchen.

    Support von echten Menschen

    Technik soll funktionieren. Aber manchmal hakt etwas: DNS-Einstellungen, E-Mail-Konfiguration, PHP-Version, SSL, WordPress, Weiterleitungen oder der Zugriff auf den Webspace.

    Dann ist es wichtig, nicht allein vor einer anonymen Support-Schleife zu sitzen.

    Bei goneo bekommst du Unterstützung von Menschen, die Hosting verstehen. Von einem Team, das weiß, was hinter Webspace, Domains, E-Mail-Konten und Servern steckt. Das ist gerade für alle wertvoll, die zwar technisch interessiert sind, aber nicht jeden Tag Serveradministration machen möchten.

    Datensouveränität heißt nämlich nicht, alles selbst machen zu müssen. Es heißt, die Kontrolle zu behalten und trotzdem einen verlässlichen Partner an der Seite zu haben.

    Deine digitale Heimat braucht ein solides Fundament

    Ob private Website, Firmenauftritt, Blog, Onlineshop, Vereinsseite oder E-Mail mit eigener Domain: Deine digitale Heimat sollte auf einem Fundament stehen, dem du vertrauen kannst.

    Dazu gehören:

    • Server in Deutschland 
    • Datenschutz nach klaren Regeln 
    • eigene Infrastruktur 
    • transparente Preise 
    • einfache Verwaltung 
    • zuverlässige Technik 
    • Support von echten Menschen 

    Genau dafür steht goneo.

    Was bedeutet Datensouveränität beim Webhosting?

    Datensouveränität beim Webhosting bedeutet, dass du weißt, wo deine Website, deine E-Mails und deine Domain-Daten betrieben und verarbeitet werden. Es geht darum, Kontrolle über die eigenen digitalen Grundlagen zu behalten: über den Serverstandort, den Anbieter, die Verwaltungsmöglichkeiten und den Zugriff auf die eigenen Daten.
    Gerade für Selbstständige, Vereine, kleine Unternehmen und private Website-Betreiber ist das wichtig, weil Website, Domain und E-Mail oft die Basis der eigenen digitalen Identität sind.schematische darstellung eines eigenen Hauses, womit Souveränität symbolisiert werden soll, weil man es nicht mieten muss

    Warum ist Hosting in Deutschland ein Vorteil?

    Hosting in Deutschland bietet klare rechtliche Rahmenbedingungen und kurze technische Wege. Wenn Server in Deutschland betrieben werden, gelten deutsches Datenschutzrecht und die Vorgaben der DSGVO. Für Nutzerinnen und Nutzer bedeutet das mehr Transparenz darüber, wo Daten liegen und wer für den Betrieb verantwortlich ist.
    Bei goneo befindet sich die Serverinfrastruktur in Frankfurt am Main, in der Nähe des DE-CIX. Das sorgt für gute Anbindung und eine verlässliche Grundlage für Webprojekte, E-Mail-Konten und Domains.Schemazeichnung mit einem Haus un übergroße Serverrack daneben, verbunden mit anderen Webelementen

    Warum spielen Domain und E-Mail bei Datensouveränität eine so große Rolle?

    Die eigene Domain ist die Adresse im Netz. Sie macht eine Website, einen Blog, einen Onlineshop oder eine Vereinsseite eindeutig erreichbar. E-Mail-Adressen mit eigener Domain wirken professionell und sorgen dafür, dass die digitale Kommunikation nicht vollständig von großen Plattformen abhängt.
    Wer Domain, Website und E-Mail bei einem transparenten Hosting-Anbieter betreibt, behält mehr Kontrolle über seine digitale Heimat und kann unabhängiger auftreten.Symbolbild: Das Website-Haus hat ein leeres Namensschild als Domain-Symbol. Ein verschlüsselter E-Mail-Umschlag wird mit einer klaren Linie zu einem Postfach verbunden. Ein kleiner Schlüssel ergänzt das Kontrollmotiv.

    Ist Datensouveränität nur für Unternehmen wichtig?

    Nein. Datensouveränität betrifft nicht nur Unternehmen, sondern auch Selbstständige, Vereine, Familien, private Website-Betreiber und alle, die eine eigene Online-Präsenz oder E-Mail-Adresse mit eigener Domain nutzen.
    Auch ein privater Blog, eine Vereinswebsite oder ein kleines Projekt profitiert davon, wenn klar ist, wo die Daten liegen, wie die Verwaltung funktioniert und welche Kosten entstehen.Verschiedene Webprojekte profitieren von Datensouveränität bei Website und E-Mail.

    Was unterscheidet unabhängiges Hosting von großen Plattformlösungen?

    Unabhängiges Hosting setzt auf eigene Webprojekte, eigene Domains und klare Verwaltungsmöglichkeiten. Du bist weniger abhängig von den Regeln, Preisstrukturen und Datenflüssen großer Plattformen.
    Bei einem spezialisierten Hosting-Anbieter wie goneo stehen Webhosting, Domains, E-Mail und Server im Mittelpunkt. Das schafft eine solide Grundlage für alle, die ihre Website oder Kommunikation selbstbestimmt betreiben möchten, ohne sich durch komplizierte Cloud-Abrechnungen oder undurchsichtige Plattformlogiken kämpfen zu müssen.Unabhängiges Hosting als transparente Alternative zu anonymen Plattformlösungen.

  • Taylor Swift Website mit WordPress

    Taylor Swift Website mit WordPress

    Ein WordPress-Logo bei den Grammys und die Rettung des unkomplizierten Internets

    Es war der 4. Februar 2024. Die Nacht der Grammys. Millionen Menschen starrten auf ihre Bildschirme, Social Media vibrierte, die Swifties waren im maximalen Alarmmodus. Taylor Swift stand im Zentrum der Popkultur, wobei: eigentlich wohnt sie da inzwischen mietfrei. Eine große Ankündigung lag in der Luft, die Gerüchteküche lief heiß, und weltweit klickten Fans auf taylorswift.com.

    Und dann passierte es: Die offizielle Website von Taylor Swift ging kurzzeitig in die Knie.

    So weit, so Internet. Passiert den Besten. Auch Weltstars sind nicht immun gegen Traffic-Wellen, die aussehen wie ein digitaler Tsunami mit Freundschaftsarmbändern.

    Aber der eigentliche Moment kam auf der Fehlerseite. Denn statt einer sterilen, glattpolierten Enterprise-Meldung sahen Besucherinnen und Besucher ein ziemlich bekanntes Symbol: das WordPress-Logo.

    Ja. Dieses WordPress.

    Das CMS, das manche Tech-Bros immer noch behandeln, als wäre es nur gut genug für den Yogakurs nebenan, die Speisekarte vom Imbiss oder den Blog von Onkel Rüdiger über Modelleisenbahnen. No front an Onkel Rüdiger, der Mann hat wahrscheinlich bessere Informationsarchitektur als manche SaaS-Plattform.

    Und genau deshalb ist dieser Moment bis heute so schön.

    Denn ausgerechnet die größte Pop-Ikone unserer Zeit nutzt für ihre digitale Heimat offenbar eine Technologie, die offen, weit verbreitet, erprobt und erstaunlich pragmatisch ist: WordPress.

    WordPress-Mitbegründer Matt Mullenweg reagierte damals selbst mit einem Augenzwinkern und bot auf seinem Blog Unterstützung an. Wer nachlesen möchte: Hier ist die externe Quelle bei Matt Mullenweg zu Taylor Swift und WordPress.

    Warum dieser Moment heute noch relevant ist

    Man könnte sagen: Okay, war halt 2024. Website kurz down, Internet lacht, weiter geht’s.

    Aber ganz so schnell sollten wir diesen Moment nicht wegwischen. Denn rückblickend ist er fast schon ein kleines Internet-Lehrstück. Nicht, weil eine Website kurzzeitig überlastet war. Sondern weil sichtbar wurde, womit sie betrieben wurde.

    WordPress.

    Nicht irgendein maximal exotischer Spezial-Stack. Nicht zwingend ein maßgeschneidertes React-Raumschiff mit zwölf Microservices, drei Deployment-Pipelines, einem Kubernetes-Cluster und einem Slack-Channel namens „incident-war-room“. Sondern ein Open Source CMS, das viele von uns kennen, nutzen, warten, manchmal verfluchen und dann doch wieder lieben.

    Wildes Konzept, wir wissen. 😄

    Nach allem, was öffentlich sichtbar war, basiert die Hauptseite taylorswift.com tatsächlich auf WordPress. Genauer gesagt: auf einem modernen WordPress-Setup mit Gutenberg-Blöcken und Komponenten aus der Kadence-WP-Welt.

    Der eigentliche Merch-Shop läuft getrennt davon über eine Subdomain und ist auf Shopify ausgelagert. Auch das ist ziemlich clever: Inhalte, Kampagnen, News und Fankommunikation laufen über WordPress. Der Shop macht Shop-Dinge. Beide Systeme dürfen das tun, was sie gut können.

    Klingt unspektakulär?

    Genau darum geht es.

    Der Kult um künstliche Komplexität

    In der Webwelt gibt es seit Jahren diesen Reflex: Wenn etwas professionell sein soll, muss es kompliziert klingen.

    Headless. Serverless. Edge. Jamstack. Hydration. Islands Architecture. Multi-Region Failover. Cloud-native-irgendwas.

    Alles davon kann sinnvoll sein. Wirklich. Für bestimmte Projekte, bestimmte Teams, bestimmte Anforderungen.

    Aber für viele Selbstständige, Agenturen, Vereine, kleine Unternehmen, Creator und Webdesigner ist die ehrlichere Frage:

    Braucht dein Webprojekt wirklich maximale Architekturakrobatik oder brauchst du eine zuverlässige Website, die du selbst bedienen kannst?

    Denn Komplexität ist nicht automatisch Professionalität. Manchmal ist Komplexität einfach nur ein sehr teures Hobby mit Login-Zwang.

    WordPress ist dagegen „boring technology“ im besten Sinne. Nicht langweilig im Sinne von „meh“, sondern langweilig im Sinne von: Es funktioniert. Es ist bekannt. Es ist dokumentiert. Es gibt Plugins, Themes, Entwicklerinnen, Entwickler, Agenturen, Tutorials und eine riesige Community.

    Boring Technology ist wie ein gutes Werkzeug in der Werkstatt: nicht flashy, nicht laut, aber wenn du es brauchst, liegt es da und macht seinen Job.

    Kuss geht raus an alle Schraubendreher dieser Welt. 🔧

    Warum das WordPress-Logo auf der Fehlerseite eigentlich eine gute Nachricht war

    Natürlich ist ein Ausfall nie schön. Wenn Millionen Fans gleichzeitig auf eine Seite stürmen, zeigt sich schnell, wo Caching, Infrastruktur, Datenbank, Themes oder externe Dienste an Grenzen kommen.

    Aber dass dort WordPress sichtbar wurde, ist eben nicht peinlich. Es ist ein Beweis dafür, wie normal WordPress im professionellen Web ist.

    WordPress ist nicht „nur ein Blogsystem“. WordPress ist seit Jahren ein vollwertiges Content-Management-System. Es kann:

    • Landingpages und Kampagnenseiten
    • Unternehmenswebsites
    • Magazine und Blogs
    • Portfolioseiten
    • Wissensdatenbanken
    • Mitgliederbereiche
    • Multisite-Projekte
    • Shops über WooCommerce
    • Schnittstellen zu Newsletter-, CRM- und Analyse-Tools

    Und ja: Auch Popstar-Websites mit globalem Fan-Ansturm.

    Der Punkt ist nicht: „WordPress hält automatisch alles aus.“

    Der Punkt ist: WordPress ist eine solide Basis, wenn Hosting, Konfiguration, Caching, Updates, Themes und Plugins sauber zusammenspielen.

    Oder kurz gesagt: WordPress läuft gut, wenn das Fundament stimmt.

    WordPress Hosting Deutschland: Warum der Standort zählt

    Damit sind wir beim eigentlichen Thema: WordPress Hosting Deutschland.

    Denn eine WordPress Website ist immer nur so gut wie ihr Fundament. Dazu gehören nicht nur Theme, Plugins und Inhalte, sondern auch die Hosting-Umgebung: PHP-Version, Datenbankleistung, Speicher, SSL, Backups, Verfügbarkeit, Support und natürlich der Serverstandort.

    Gerade für Freelancer, kleine Agenturen, Webdesigner und KMUs ist das wichtig. Denn oft geht es nicht darum, die komplizierteste Infrastruktur der Welt zu bauen. Es geht darum, eine Website zuverlässig zu betreiben, Inhalte selbst zu pflegen und die Kontrolle über die eigene digitale Identität zu behalten.

    Und genau da wird Hosting in Deutschland interessant:

    • Die Website liegt auf deutscher Infrastruktur.
    • Datenschutz und DSGVO lassen sich sauberer einordnen.
    • Support und Verwaltung sind näher an der eigenen Realität.
    • Kosten bleiben planbar.
    • Die digitale Identität bleibt unabhängiger von großen Plattformen.

    Keine Raketenwissenschaft. Eher solides Hosting-Handwerk. Und genau das ist der Punkt.

    WordPress auf goneo: solide Basis statt Cloud-Monster

    Und hier kommen wir ins Spiel.

    WordPress läuft auf goneo sehr gut, weil unsere Hosting-Pakete genau für solche klassischen, zuverlässigen Webprojekte gemacht sind: eigene Domain, Webspace, Datenbanken, SSL, E-Mail und einfache Verwaltung im goneo-Kundencenter.

    Für alle, die es noch bequemer wollen, gibt es unser spezielles WordPress-Produkt: goneo WordPress-Power.

    Das ist für alle gedacht, die nicht erst Datenbanken anlegen, Installationsdateien hochladen und Konfigurationsdateien anfassen wollen. WordPress wird sofort bereitgestellt, ist startklar und läuft auf Servern in Deutschland.

    Heißt für dich:

    • Sofortige Bereitstellung: WordPress ist direkt einsatzbereit.
    • Hosting in Deutschland: Deine Website liegt auf deutscher Infrastruktur.
    • Datensouveränität: Du behältst Kontrolle über deine Inhalte und deine digitale Identität.
    • Open-Source-Basis: WordPress gehört keiner geschlossenen Plattform, sondern der Community.
    • Einfache Verwaltung: Domain, Hosting, E-Mail und SSL bekommst du aus einer Hand.
    • Keine unnötige Serverakrobatik: Du kannst dich auf Inhalt, Design und Projekt konzentrieren.

    Kurz: Du musst nicht erst Cloud-Architekt werden, nur um eine gute Website zu betreiben. Safe.

    Digitale Identität: Mieten oder besitzen?

    Das ist vielleicht der wichtigste Punkt an der ganzen Taylor-Swift-WordPress-Geschichte.

    Eine Website ist nicht nur eine hübsche Seite im Browser. Sie ist deine digitale Homebase. Deine Adresse. Dein Archiv. Dein Schaufenster. Dein Ort im Netz.

    Wenn du deine gesamte digitale Identität in einem geschlossenen Baukastensystem oder einer proprietären Plattform parkst, mietest du ein Stück Internet. Das kann bequem sein. Aber es bleibt geliehener Boden.

    Wenn sich Preise ändern, Funktionen verschwinden, Datenschutzbedingungen angepasst werden oder Plattformregeln kippen, bist du abhängig.

    WordPress ist anders. WordPress ist Open Source. Du kannst deine Inhalte exportieren, umziehen, erweitern, selbst hosten, professionell betreuen lassen oder mit Agenturen zusammenarbeiten. Du bist nicht an einen einzigen Anbieter gefesselt.

    Das ist digitale Souveränität. Klingt groß, ist aber im Alltag ziemlich konkret:

    • Du entscheidest, wo deine Website liegt.
    • Du entscheidest, welche Plugins du nutzt.
    • Du entscheidest, wer Zugriff bekommt.
    • Du entscheidest, wie dein Webprojekt wächst.

    Und wenn du WordPress bei goneo betreibst, kombinierst du diese Offenheit mit Hosting in Deutschland, transparenten Paketen und Support, der nicht klingt, als käme er aus einem Roboterseminar.

    Human First: Technik soll Menschen helfen, nicht beeindrucken

    Viele Webprojekte scheitern nicht daran, dass die Technik zu einfach ist. Sie scheitern daran, dass die Technik zu kompliziert gemacht wird.

    Da wird ein kleines Firmenprojekt plötzlich mit Begriffen beworfen, bis niemand mehr weiß, ob gerade eine Website geplant wird oder ein Satellitenstart.

    Dabei wollen die meisten Menschen etwas sehr Vernünftiges:

    • eine Website, die lädt
    • Inhalte, die sie selbst ändern können
    • eine Domain, die ihnen gehört
    • E-Mail-Adressen mit eigener Domain
    • SSL und Sicherheit ohne Drama
    • faire Kosten
    • Support, wenn es zwickt
    • keinen Vendor-Lock-in

    WordPress erfüllt genau dieses Bedürfnis seit Jahren. Nicht perfekt, nicht magisch, aber verdammt praktisch.

    Und ja: Man muss WordPress pflegen. Updates sind wichtig. Gute Passwörter sind wichtig. Seriöse Plugins sind wichtig. Backups sind wichtig. Caching ist wichtig. Performance ist wichtig.

    Aber das ist kein Argument gegen WordPress. Das ist ein Argument für gutes Hosting und saubere Betreuung.

    Was kleine Agenturen und Freelancer daraus lernen können

    Wenn du Websites für Kundinnen und Kunden baust, kennst du diese Situation vielleicht:

    Ein Kunde kommt mit einem eigentlich überschaubaren Projekt. Firmenwebsite, Leistungen, Referenzen, Kontaktformular, vielleicht Blog, vielleicht Newsletter-Anbindung. Und irgendwo im Prozess taucht plötzlich die Frage auf, ob man nicht „etwas Moderneres als WordPress“ bräuchte.

    Die ehrliche Antwort lautet oft: Nein.

    Nicht, weil moderne Frameworks schlecht wären. Sondern weil sie für viele Projekte nicht automatisch mehr Wert liefern.

    WordPress kann für viele Kunden die bessere Lösung sein, weil:

    • Redaktionen damit schnell arbeiten können
    • Inhalte ohne Entwicklerteam gepflegt werden können
    • Erweiterungen verfügbar sind
    • Agenturen nicht bei jedem kleinen Textwechsel ranmüssen
    • Hosting planbar bleibt
    • die Kosten transparent bleiben
    • die Website unabhängig von einer einzelnen Plattform bleibt

    Das ist nicht rückständig. Das ist vernünftig.

    Oder anders gesagt: Wenn Taylor Swift ihre Fans über WordPress erreicht, darf auch dein Handwerksbetrieb, dein Verein, dein Onlineseminar, dein Portfolio oder deine Agenturseite kurz tief durchatmen.

    Du brauchst nicht automatisch mehr Hype. Du brauchst ein gutes Fundament.

    Aber was ist mit Performance?

    Sehr berechtigte Frage. Hier wird es kurz technisch, aber keine Sorge, wir bleiben menschlich.

    WordPress-Performance hängt von mehreren Faktoren ab:

    • Hosting-Umgebung
    • PHP-Version
    • Datenbankleistung
    • Theme-Qualität
    • Anzahl und Qualität der Plugins
    • Bildgrößen
    • Caching
    • externe Skripte
    • saubere Wartung

    Ein schlecht gebautes WordPress auf schlechtem Hosting kann langsam sein. Überraschung: Eine schlecht gebaute React-App auf schlechter Infrastruktur übrigens auch.

    Die Software allein rettet niemanden. Das Setup macht den Unterschied.

    Bei goneo bekommst du eine solide Hosting-Grundlage für WordPress-Projekte. Besonders mit WordPress-Power ist der Einstieg angenehm einfach, weil die Installation bereits vorbereitet ist. Du kannst direkt loslegen, statt erst Installationsroutinen zu googeln und dich zu fragen, ob wp-config.php ein Zauberspruch aus Hogwarts ist.

    „Boring Technology“ ist kein Rückschritt

    Wir sollten aufhören, bewährte Technik kleinzureden, nur weil sie nicht jeden Monat eine neue Abkürzung bekommt.

    E-Mail ist boring technology. Funktioniert trotzdem weltweit.
    Domains sind boring technology. Ohne sie wäre das Web ein Chaos aus IP-Adressen.
    SSL ist boring technology. Trotzdem unverzichtbar.
    WordPress ist boring technology. Und genau deshalb ist es so stark.

    Boring Technology bedeutet:

    • wenig Show
    • viel Nutzen
    • große Community
    • lange Erfahrung
    • gute Dokumentation
    • realistische Kosten
    • weniger Abhängigkeit von Hypes

    Das ist nicht langweilig. Das ist erwachsen.

    Und ein bisschen beruhigend. Wie ein Serverraum, in dem einfach alles leise vor sich hin arbeitet. Kein Feuerwerk, keine Nebelmaschine, keine Pitchdeck-Vibes. Nur Dienste, die laufen.

    Fazit: Mach es nicht komplizierter, als es sein muss

    Der Taylor-Swift-WordPress-Moment von 2024 war mehr als ein lustiger Screenshot aus der Tech-Bubble.

    Er war eine Erinnerung daran, dass das offene Web noch lebt. Dass bewährte Werkzeuge nicht automatisch alt sind. Dass Open Source nicht nach Bastelkeller riechen muss, sondern Weltstar-Traffic bedienen kann. Und dass digitale Unabhängigkeit nicht nur ein Thema für Nerds ist, sondern für alle, die ihre Inhalte, Daten und Projekte selbst kontrollieren wollen.

    WordPress ist nicht immer die richtige Antwort. Aber sehr oft ist es eine verdammt gute.

    Wenn du eine Website bauen willst, die dir gehört, die du selbst pflegen kannst und die auf einer verlässlichen Grundlage läuft, dann ist WordPress Hosting Deutschland eine ziemlich starke Kombination.

    Und wenn du dabei keine Lust auf unnötiges Setup-Gefummel hast: Schau dir unsere WordPress-Pakete an.

    👉 WordPress-Power bei goneo entdecken: sofort bereitgestellt, einfach verwaltet und auf Servern in Deutschland gehostet

    Mach es wie Taylor. Also vielleicht ohne Grammy, aber mit stabiler digitaler Homebase. 😉

  • 15.000 infizierte Websites gefunden – und warum KI-Agenten jetzt dein HTML lesen werden (und das ist gut so!)

    15.000 infizierte Websites gefunden – und warum KI-Agenten jetzt dein HTML lesen werden (und das ist gut so!)

    Stell dir vor, du fährst morgens den Rechner hoch, willst kurz deine Website prüfen und blickst auf einen fetten, roten Warnbildschirm. Genau das ist in den letzten Tagen tausenden Webbetreibern passiert. Automatisierte Bots scannen das Netz ununterbrochen nach veralteten Plugins ab.

    In der neuen Folge unseres goneo Webmacher Podcasts (Folge 146) sprechen Markus und Sarah darüber, warum die Flucht zu teuren, geschlossenen Website-Buildern trotzdem ein Trugschluss ist – und wie Hacker dort über fehlerhafte Support-Chatbots reihenweise Konten kapern.

    Außerdem im Blick: Ein weiterer Weckruf für Entwickler. Neue Tools wie browser-use erlauben es Systemen, autonom durchs Netz zu surfen. Sie nutzen dafür den Accessibility Tree. Das bedeutet für dich: Nur wer seine Website sauber und barrierefrei baut, bleibt für die Kunden von morgen überhaupt noch sichtbar.

    Wir bei goneo glauben: Die beste IT ist die, über die man nicht nachdenken muss. Wir verändern nicht ständig deine gewohnte Umgebung – wir machen dein Fundament einfach felsenfest.

    👉 Hör jetzt rein und mache deine Website sicher:

    Der Egress-Sumpf-Fall: Warum das Netz brennt, während KI-Giganten wackeln – Webprofessionals Podcast -powered by goneo

    Letzte Woche haben wir in Episode 162 über die „Vulnpocalypse“ gesprochen – das Szenario, in dem KI Sicherheitslücken schneller findet, als Menschen sie stopfen können. In Folge 163 dreht Markus Käkenmeister den Spieß um: Warum wickeln wir unsere Websites immer dicker in Firewalls ein („Cocooning“), während kaum jemand den Sumpf an der Wurzel trockenlegt? Die Zahlen aus aktuellen Traffic-Reports sind eindeutig: Über 50 Prozent des weltweiten Web-Traffics stammen von Bots, und 37 bis 40 Prozent entfallen allein auf Bad Bots. Der größte Teil dieses bösartigen ausgehenden Datenverkehrs (Egress) kommt dabei nicht aus dunklen Hacker-Kellern, sondern von gekaperten Servern in regulären Rechenzentren – die nach einer Kompromittierung per Webshell laut Mandiant im Schnitt binnen 22 Sekunden weiterverkauft werden und oft 100 bis 180 Tage unbemerkt weiterlaufen. Markus beleuchtet das ökonomische Flatrate-Paradoxon und räumt mit einem verbreiteten juristischen Mythos auf: Die europäische Netzneutralität (VO (EU) 2015/2120) verbietet Providern keineswegs das Stoppen angreifender Server. Art. 3 Abs. 3 lit. b erlaubt Eingriffe zur Wahrung der Netzsicherheit ausdrücklich – und NIS2 verpflichtet Cloud- und Hosting-Anbieter zu aktivem Risikomanagement. Dazu: Ein Blick auf die aktuellen Turbulenzen rund um Nvidia und den geplanten Anthropic-Börsengang sowie die 5-Punkte-Checkliste für dein Small Web Sanctuary. Kapitelmarken 00:00 Cold Open & Housekeeping: Feedback zur Exponential Time Hypothesis auf social.goneo.de 05:00 Das „Cocooning“-Dilemma: Warum 22 Sekunden nach einer Lücke alles entschieden ist 09:55 Ingress vs. Egress: Woher 40 Prozent bösartiger Bot-Traffic wirklich stammen 15:40 Von der Eisenbahn zur EU-Verordnung: Warum Netzneutralität keine Ausrede für Wegsehen ist 24:35 Flow-Telemetrie, eBPF & der Blick nach oben zu Nvidia und Anthropic 28:50 Compliance bequem machen: Die 5-Punkte-Checkliste für dein Small Web Sanctuary Die 5-Punkte-Checkliste („Compliance bequem machen“) Passkeys & 2FA aktivieren: Im Hosting-Kundencenter, CMS und bei deinen E-Mail-Konten. Angriffsfläche reduzieren: Ungenutzte Plugins, Themes und alte Benutzer-Accounts konsequent löschen. E-Mail-Authentifizierung prüfen: SPF, DKIM und DMARC sauber setzen, damit deine Domain nicht für Phishing missbraucht wird. Getrennte Backups nutzen: Automatische Sicherungen auf Hoster-Ebene statt nur im eigenen Webspace. Wenn du nur fünf Minuten hast: Automatische Sicherheits-Updates für Plugins einschalten. Links & Quellen zur Episode goneo Blog & Fediverse-Hub: https://social.goneo.de Webhosting, Domains & E-Mail made in Germany: https://www.goneo.de Saltzer, Reed & Clark (1981): End-to-End Arguments in System Design Verordnung (EU) 2015/2120 (TSM-Verordnung zur Netzneutralität), Art. 3 Abs. 3 UAbs. 3 lit. b Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie) & NIS-2-Umsetzungsgesetz Thales / Imperva Bad Bot Report, Cloudflare DDoS Threat Report & Mandiant M-Trends
    Spotify
    Apple
    Amazon
    RSS Feed
    Was passiert, wenn ich ein WordPress-Update vergesse oder Angst habe, etwas kaputtzumachen?


    Antwort: Es ist völlig normal, Respekt vor Updates zu haben – niemand möchte am Morgen vor einer leeren weißen Seite stehen. Unsere Philosophie lautet daher: Wir verändern nicht ständig deine gewohnte Umgebung, sondern wir sichern sie im Hintergrund ab. Sollte bei einem Plugin-Update mal etwas schiefgehen, ist das kein Drama. Jede Nacht läuft ein automatisches Backup deiner gesamten Seite. Mit nur einem Klick holst du den funktionierenden Zustand zurück. Du kannst also vollkommen unbesorgt an deiner Website arbeiten.

    Wo genau liegen meine WordPress-Daten und wer besitzt sie?


    Antwort: Deine Daten gehören zu 100 % dir – ohne Wenn und Aber. Während viele Anbieter dich in die anonymen, unüberschaubaren Silos der großen US-Cloud-Vermieter drängen, bieten wir dir ein echtes Small Web Sanctuary. Deine WordPress-Installation läuft auf unserer eigenen Hardware in unserem Rechenzentrum in Frankfurt am Main. Das bedeutet: absolute Datensouveränität nach strengen deutschen Richtlinien. Und weil uns die Zukunft des Netzes am Herzen liegt, betreiben wir die gesamte Infrastruktur zu 100 % mit sauberem Ökostrom.

    Was mache ich, wenn ich bei der Einrichtung oder Wartung nicht weiterweiß?


    Antwort: Bei uns landest du in keiner endlosen Warteschleife und musst dich nicht mit einem fehleranfälligen, halluzinierenden KI-Chatbot herumärgern, der dir nur kaputte Hilfelinks schickt. Wir setzen auf Human First. Wenn es hakt, hebt bei uns ein echter Mensch ab – direkt aus unserem Büro in Minden. Wir sprechen deine Sprache, erklären die Dinge Schritt für Schritt ohne unverständliches Fachchinesisch und halten dir den Rücken frei, damit du dich auf dein Business konzentrieren kannst.

    Meine Website wächst – drohen mir unvorhersehbare Kostenfallen wie bei einer Cloud?


    Antwort: Nein. Wir halten überhaupt nichts von komplizierten, unberechenbaren Abrechnungsmodellen, bei denen am Monatsende eine überraschend hohe Rechnung im Postfach liegt. Bei goneo buchst du feste, garantierte Server-Ressourcen zu transparenten Fixpreisen. Egal, wie viele Besucher plötzlich auf deine WordPress-Seite strömen: Deine Kosten bleiben exakt kalkulierbar. Das ist das, was wir unter verlässlichem Hosting-Handwerk verstehen.

    Was bedeutet es, dass meine WordPress-Seite bei goneo bereit für die Zukunft des Internets ist?


    Antwort: Das Web verändert sich rasant. Im Jahr 2026 surfen nicht mehr nur Menschen, sondern immer häufiger autonome KI-Agenten durchs Netz, um Informationen zu suchen oder Einkäufe zu erledigen. Diese Agenten lesen keine bunten Animationen, sondern sie analysieren den Barrierefreiheits-Baum (Accessibility Tree) einer Webseite. Wir liefern dir das felsenfeste, saubere Backend-Fundament, damit deine WordPress-Seite rasend schnell lädt und perfekt strukturiert ist. Wenn dein HTML sauber ist, wird deine Seite für die digitalen Assistenten von morgen sichtbar – und macht euch „Agenten-ready“.

  • Deswegen ist deine Website im KI-Zeitalter dein wertvollstes Asset

    Deswegen ist deine Website im KI-Zeitalter dein wertvollstes Asset

    Deine digitale Identität im Netz:
    Eigene Domain plus Website plus Social Media Handles

    Wie oft hast du in den letzten Monaten gehört, dass die klassische Website tot wäre? Gefühlt an jeder digitalen Ecke ruft irgendein selbsternannter Tech-Guru das Ende des offenen Webs aus.

    Dank ChatGPT, Claude und Co. tippt man sich heute per „Vibecoding“ mal eben eine App auf der Couch zusammen. Und überhaupt: Wenn Suchmaschinen bald ohnehin alle Antworten direkt ausspucken, warum sollte ein ambitionierter Webseitenbetreiber wie du überhaupt noch Zeit und Geld in eine eigene Domain stecken? Lass uns damit aufräumen!

    Ich sage dir klipp und klar: Wer jetzt seine Website einmottet, begeht den größten Fehler seines digitalen Lebens. Als jemand, die tagtäglich zwischen Marketing und Dev jongliert, sage ich dir: Lass uns das Thema mal ganz ohne Hype-Brille, aber mit einer gehörigen Portion IT-Realismus zerlegen. Spoiler: Es lohnt sich mehr denn je, in die eigene Plattform zu investieren – vorausgesetzt, du professionalisierst dich richtig und öffnest dich auch für die echten Traffic-Kanäle der Zukunft.

    Der Riesen-Fehlschluss: Woher wissen die Bots eigentlich alles?

    Klar, der organische Traffic über die klassische Google-Suche verändert sich spürbar. Aber schauen wir uns das mal ganz nüchtern an: Viele der Klicks von früher waren doch eh nur heißer Dampf – Leute haben kurz gescannt und waren wieder weg.

    Wenn in Zukunft smarte KI-Agenten für uns das Netz nach Lösungen durchsuchen, brauchen diese Bots eine Sache ganz dringend: saubere, strukturierte und verlässliche Daten. Wir hatten das Thema erst neulich hier im Blog: Wer morgen noch stattfinden will, muss das Thema GEO (Generative Engine Optimization) auf dem Schirm haben – das ist das neue SEO für KI-Modelle!

    Die KI saugt sich ihre Infos schließlich nicht aus den Fingern. Wenn du im Netz keine eigene Website mit klaren Daten mehr hast, existierst du für die LLMs der Zukunft schlichtweg nicht. Kein Futter, kein Bot! Deine Website ist das offizielle Daten-Fundament, von dem sich die KIs ihr Wissen abholen, um dich überhaupt als Antwort vorzuschlagen. Keine eigene Website zu haben bedeutet im Jahr 2026 also: Du wirst im digitalen Nirwana unsichtbar.

    Raus aus den Walled Gardens: Warum Meta und LinkedIn nicht reichen

    Versteh mich nicht falsch: LinkedIn und die Meta-Plattformen (Instagram, Threads und Co.) sind nett für die schnelle Reichweite. Aber sie sind digitale Einbahnstraßen auf gemietetem Grund. Morgen ändert ein Konzern den Algorithmus, sperrt dein Konto oder dreht an der Monetarisierungsschraube – und deine mühsam aufgebaute Reichweite ist weg. Das ist unendlich mittelmäßig!

    Du musst sichtbar führen, um den Unterschied zu machen.

    Ayra Mudessir in INSPIRED BY THE FEAR OF BEING AVERAGE: A Teenager’s Guide to Success

    Für uns im Web bedeutet das: Nutze Social Media für den echten Dialog und die menschliche Nähe. Aber mach dich nicht von den Gatekeepern abhängig.

    Mein flammender Appell an dich, wenn du dein Web-Business wirklich professionalisieren willst: Schau über den Tellerrand hinaus und setze auf das dezentrale Web! Egal ob Bluesky, das Fediverse mit ActivityPub oder ATmosphre mit dem zugrundeliegenden ATproto – hier entsteht gerade die echte digitale Unabhängigkeit. Mit we social kommt demnächst sogar eine europäische Plattform auf die Welt.

    Dank offener Protokolle wie ATproto kannst du dein Social-Media-Handle direkt mit deiner eigenen Domain verifizieren. Deine Domain wird so zu deinem offiziellen, fälschungssicheren Ausweis im Netz. Sie validiert deine digitale Identität. Du verbindest also die virale Power von dezentralen Netzwerken direkt mit deiner eigenen Website-Zentrale. Keine Algorithmus-Willkür, volle Datenhoheit!

    Fürs Branding ist also gesorgt. Nun gilt es, die User aus der Social-Media-App auf die eigene Website zu holen, denn hier findet die Conversion statt, das heißt, ein Kauf, ein Newsletterabo etc. Das ist die Herausforderung. Das bedeutet Arbeit. Aber auch zu seligen SEO-Zeiten war Arbeit nötig: Linkaufbau, Keywordstuffing, WDF*IDF … 🙂

    Das „Tag Zwei“-Problem: Warum reines Vibecoding bricht

    Vielleicht hast du die glänzenden Demovideos zum Thema „Vibecoding“ gesehen: Satz eintippen, boom – Website steht. Klingt wie ein Traum, wird im echten Business-Alltag ab Tag zwei aber schnell zum Albtraum.

    Was passiert nämlich, wenn dein Business wächst, du dich weiter professionalisieren willst und eine ganz spezifische Änderung brauchst? Wenn sich ein Formular exakt verschieben soll?

    Du fütterst die KI mit neuen Anweisungen, sie schreibt den Code um, vergisst im Hintergrund alte Abhängigkeiten und das ganze Ding wird zu einem unberechenbaren, zerbrechlichen Kartenhaus. Das erzeugt massive technische Schulden, potenzielle Sicherheitslücken und am Ende einfach unendlich viel Frust. Professionelles Web-Handwerk sieht anders aus.

    Der goldene Mittelweg: Die goneo easyPage

    Wir bei goneo glauben an solides, faires Web-Handwerk und an die Devise, die wir hier im Blog schon oft vertreten haben: Menschen wollen publizieren, nicht permanent programmieren.

    Deshalb gibt es goneo easyPage den perfekten Mittelweg gebaut. Du brauchst kein Informatikstudium und musst dich nicht mit kaputter Code-Architektur rumschlagen, um eine professionelle, stabile Plattform zu betreiben:

    • KI-Slam beim Start: Lass dir deine Seite ganz bequem und mega schnell per Prompt erstellen.
    • Absolute Stabilität am Tag zwei: Wenn du später etwas ändern willst, nutzt du einfach den rock-soliden visuellen Editor. Du ziehst dir die Elemente manuell per Drag-and-Drop genau dorthin, wo du sie brauchst – ohne dass ein unberechenbares Sprachmodell im Hintergrund den ganzen Code neu würfelt. Genial, oder?
    • 100 % Datensouveränität: Die easyPage läuft komplett auf unseren eigenen Servern in Frankfurt. Keine Abo-Fallen, keine Abhängigkeit von plötzlichen US-Exportbeschränkungen.

    Die beste IT ist die, über die man im Alltag überhaupt nicht nachdenken muss, weil sie dir einfach geräuschlos den Rücken freihält, während du neue, unabhängige Trafficquellen im Fediverse (wir haben schon mehrmals über das Fediverse geschrieben) und in ATmosphere (AT-Protokoll)für deine Website erschließt.

    Die bekannteste App für das ATproto, wie man das AT-Protokoll auch nennt, ist Bluesky. Aber da das Protokoll offen ist, kannst du einen eigenen Browser bauen (hier macht Vibecoding sicher mal Sinn)oder eine der zahlreichen Open-Source-Apps nutzen. Wenn du einen Eindruck davon gewinnen willst, was jede Sekunde durch die „ATmosphere“ fliegt, öffene im Browser diesen Blick auf den „firehose„, den Datenstrom aus zehntausenden Messages pro Sekunde weltweit.

    Screenshot https://www.atproto-browser.dev/ mit Blick in den aktuellen Datenstrom firehose

    In der Grundeinstellung werden nur zwei Sekunden gecached und fünf Messages angezeigt. Du kannst aber in den Einstellungen die Werte verändern und gezielt nach einem Handle (einer „Adresse“) suchen.

    Möchtest du dein eigener Türsteher im Netz werden? Dann nutz die Möglichkeiten, deine Identität mit deiner Domain zu validieren. Mehr als einen TXT-Eintrag in den Domainparametern brauchst du nicht.

    Schau dich um auf goneo.de – ganz ohne nervige Chatbots, dafür mit echtem Support durch kompetente Menschen direkt aus Minden. Bleibt unabhängig, professionalisiert eure Präsenz und lasst euch die Datenhoheit nicht abluxen!

    Um dieses Thema geht es auch in der Episode „Warum Vibecoding bricht und deine Souveränität gewinnt“ auf Apple Podcast, Spotify, Amazon Music und als RSS-Feed für den Podcatcher deiner Wahl.